Visualizzazione post con etichetta autenticazione. Mostra tutti i post

venerdì 28 settembre 2018

Facebook (in)security - reprise

Riemergo dal mio letargo su questo Blog per commentare il recente episodio di attacco informatico subito da Facebook, che sta provocando non poco imbarazzo (e lavoro di indagine dietro le quinte) presso il colosso americano dei Social Network.

Qui la brava Carola Frediani pubblica qualche informazione compatta su questo evento, con riferimenti ad altre fonti e commenti.

In sostanza, qualcuno (ancora da identificare, ma la stessa Facebook pare che abbia dichiarato che difficilmente riusciranno a identificarli) ha sfruttato una falla del software per entrare in Facebook.

Al momento non è di pubblico dominio il tipo di azione dannosa condotta dagli intrusi. Si sa che hanno sfruttato almeno tre diversi problemi del software, partendo dal componente che permetteva di caricare su Facebook i video di Buon Compleanno.

Può darsi che successivamente siano pubblicati altri dettagli, ne qual caso non mancheremo di informare il nostro pubblico, sempre citando le fonti e sempre in italiano, come al solito.

Per il momento, è buona norma che gli utenti di Facebook cambino le loro password e, soprattutto, le impostino differenti da quelle usate su altri servizi online, in modo che chiunque entrasse in possesso delle credenziali Facebook non possa sfruttarle per accedere ad altri ben più importanti servizi personali online.

domenica 26 febbraio 2017

Ancora router

Abbiamo già parlato dei rischi legati ai Router che consentono le connessioni internet "da casa" (o dalle postazioni small business). Vedere per esempio questo post.

Partiamo dalla cronaca


Per approfondire l'argomento, ricordiamo innanzi tutto che genere di rischio comportano i router delle connessioni casalinghe forniti dai Provider di connettività.  

Un caso recente (novembre 2016) è l'attacco che ha colpito la rete in Germania, sia per le connessioni dati, che per quelle telefoniche (ricordiamo che la maggior parte delle "linee" telefoniche in Germania sono su tecnologia digitale, via internet). 

Dopo mesi di indagini, si è arrivati forse a individuare uno dei responsabili di quell'attacco, il che tuttavia non tutela dal ripetersi di simili situazioni.

Valutare il rischio


Per poter valutare il rischio reale, occorre analizzare quali sono le condizioni di sicurezza con cui sono distribuiti e amministrati questi router. Vediamo innanzi tutto la teoria.

Genericamente, i router dei Provider sono installati e gestiti secondo questo schema:
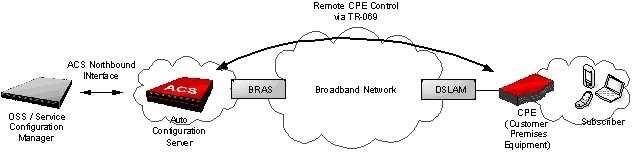
[1]

Esiste cioè un'apposita infrastruttura del Provider, composta (con riferimento alla figura, da sinistra verso destra) di:
  1. interfaccia centralizzata per la definizione delle configurazioni
  2. server centralizzato per la distribuzione delle configurazioni e degli aggiornamenti
  3. collegamento in rete geografica verso i router installati presso i clienti
  4. molteplicità di router installati, e infine
  5. rete locale del cliente
In questo modo i Provider tengono sotto controllo e gestiscono i router installati presso i clienti, aggiornando se necessario le configurazioni.

L'anello più debole di questa catena è costituito dal collegamento in rete (c) fra i server del Provider e la miriade di router presso i clienti. Se tale connessione non è opportunamente protetta, può essere preda di malintenzionati (cracker), come appunto è accaduto in Germania nell'incidente citato sopra.

Il protocollo di comunicazione fra server e router è definito da alcuni standard, che purtroppo sembrano alquanto vulnerabili ad attacchi da parte di soggetti non autorizzati. 

Un fattore molto importante per la sicurezza di questa architettura è il tipo di connessione geografica (c) fra server e router: 
  • se tale rete ricade interamente sotto il controllo del Provider, allora il rischio di intrusione sui router è decisamente moderato e dipende dal livello di sicurezza di questa rete, che di fatto risulta interna alle infrastrutture del Provider stesso. 
  • se invece tale rete sfrutta o attraversa anche parzialmente la rete pubblica (internet) senza ulteriori protezioni (es: VPN), allora il rischio di intrusione diventa concreto e consistente.


Conclusioni


Che cosa può fare il cliente per scongiurare intrusioni come quelle descritte?

Praticamente niente, salvo chiedere informazioni al suo Provider circa il tipo di infrastruttura usata per la manutenzione del router.

Che cosa dovrebbero fare i Provider?

Assicurarsi che l'accesso ai propri router sia consentito soltanto alle proprie procedure di gestione (server ed eventualmente personale autorizzato), che non vi siano backdoor a bordo dei router (password di fabbrica o universalmente note) e infine che la connessione fra le loro strutture centrali e i router siano opportunamente schermate contro i tentativi di intrusione o spionaggio.

Eventualmente, modificare le modalità di accesso ai router per raggiungere questi obiettivi minimi di sicurezza.


Altri Riferimenti


Note:

[1] (immagine di: de:user:Sternagel - de:Datei:Remote CPE Controle via TR-069.jpg, CC BY-SA 3.0, https://commons.wikimedia.org/w/index.php?curid=9845264)


domenica 19 febbraio 2017

Furto di identità

Uno dei pericoli nell'uso delle tecnologie informatiche soprattutto online è il furto di identità, cioè la sottrazione di credenziali atte a identificare utenti di servizi informatici e il loro uso per impersonare il legittimo proprietario di queste identità.

Esempi di furti di identità e loro utilizzo


In ordine di pericolosità crescente, dal più innocuo al più dannoso.
  • username e password di accesso a Social Network:
    • usati per impersonare il soggetto colpito, scrivendo messaggi o commenti considerati autentici all'insaputa della vittima, solitamente a scopo diffamatorio
  • password dell'account email: 
    • usata per inviare messaggi ai contatti della rubrica, 
    • usata per inviare messaggi spam
  • password di accesso a servizi di Home Banking:
    • usata per truffe a carattere economico, sottrazione di denaro dal conto corrente della vittima
  • numero e codici operativi della Carta di credito:
    • usata per truffe a carattere economico, acquisti illeciti a spese della vittima

Possibili contromisure preventive

  • per servizi online protetti solo da username/password (Email, Home Banking) e la Carta di credito:
    • attivare se possibile l'autenticazione a due fattori, esempio:
      • one time password tramite messaggio sul cellulare
      • autenticazione tramite token o certificato digitale
      • autenticazione biometrica (impronte digitali, iride)
    • attivare se possibile notifiche degli accessi tramite messaggi sul cellulare
    • non utilizzare questi servizi in caso di connessione WiFi pubblica o semi-pubblica (es. bar, ristoranti, biblioteche), su computer pubblici o condivisi (es. biblioteche, ambienti lavorativi) o comunque in situazioni in cui il rischio di sniffing del traffico da parte di altri utenti è solitamente molto alto
  • in ogni caso:
    • impostare password non facilmente vulnerabili
    • non comunicare mai le password, né direttamente (tramite messaggi) né indirettamente (lasciandole scritte in giro)
    • usare password diverse fra loro per i servizi più importanti, e soprattutto diverse da quelle usate su social network e altri servizi di minore importanza
    • non memorizzare le password su servizi in cloud (es. Dropbox, Box e simili)
    • digitare username/password solo su pagine web munite del contrassegno https (solitamente un lucchetto verde)
    • cambiare periodicamente le password

Possibili azioni in caso di violazione dell'identità


  • disattivare immediatamente l'accesso alla risorsa, esempio:
    • comunicare alla banca la violazione, disconoscere le operazioni illecite e far bloccare ulteriori accessi, fino a risoluzione del caso

  • denunciare il fatto alle Autorità di Polizia, anche allo scopo di recuperare le somme eventualmente oggetto di frode

  • in ogni caso, cambiare le password e le altre credenziali di accesso

  • comunicare alle altre potenziali vittime l'accaduto, in modo che possano prendere le opportune misure preventive e correttive

Risorse e riferimenti


  • programmi per il controllo delle password


    • Esistono molti programmi per la misurazione della robustezza di una password. Questo strumento online ne è un esempio. Non sottoponete mai le vostre password a siti online, usate questi siti per capire se alcune varianti delle vostre password sono deboli. 

  • programmi per la generazione di password "sicure"

    •  Questa è una pagina di Norton (quello dell'antivirus):


  • autenticazione a più fattori


  • autenticazione biometrica


  • numero verde per blocco bancomat o carta di credito


  • numero per comunicazioni di sicurezza alla propria banca


martedì 27 marzo 2012

Il "plico telematico" per gli Esami di Maturità -- Esercizi di stile

In questi giorni è circolata la notizia (v.rif. a fine post) che le tracce delle prove scritte dei prossimi Esami di Maturità non saranno più trasferite fisicamente in forma cartacea (come avveniva finora), bensì trasmesse "per via telematica" attraverso un cosiddetto "plico telematico". A quanto si è capito, si tratterebbe di uno o più file criptati, contenenti appunto le tracce delle prove d'esame, che i Presidenti di Commissione dovrebbero "aprire" (decriptare) la mattina stessa in cui si svolgono gli Esami.

lunedì 10 agosto 2009

Password ?

Quando si parla di "risorse protette" o di "accesso sicuro", di solito si fa riferimento a meccanismi di autenticazione basati su "username e password". Mentre lo username è normalmente conosciuto (o facilmente conoscibile), la password (si dice) è "segreta". Ci sono almeno due motivi importanti per cui l'autenticazione tramite password non è di solito molto "sicura".

Primo, nella grande maggioranza dei casi, non ci sono o non vengono messi in atto quei meccanismi che obbligano alla scelta di una password non facilmente indovinabile (da un programma, più che da umani). Quante volte ci sentiamo infastiditi da quei sistemi che ci costringono a "pensare" una password che contenga qualche cifra, qualche carattere "speciale", ecc. e che sia "abbastanza  lunga". Laddove questo non viene richiesto, ci accontentiamo di impostare password piuttosto sempliciotte e facilmente indovinabili (sempre da un programma,  che fa molto prima di un umano che prova e riprova "a mano").

Secondo, anche nei casi in cui la password sia "forte", anzi specialmente in quei casi, visto che è difficile da ricordare, si tende a memorizzarla da qualche parte: il caso più banale è trovare password scritte vicino al video o sotto la tastiera; appena più elaborato il caso in cui vengono memorizzate in un file (che magari si chiama "password" e si trova sul desktop dell'utente), infine è anche molto  diffusa l'abitudine di "affidare" le password a vari programmi che le "ricordano" automaticamente (uno per tutti, il Browser).

Purtroppo, è ancora poco diffuso l'utilizzo di Certificati Digitali X.509 per l'autenticazione, e ancora meno quello di tecniche biometriche. Certamente, vale la pena di ricordare che ogni strumento deve essere adeguato e commisurato al livello di sicurezza che si intende raggiungere, e al relativo rischio. Per questo è importante, prima di decidere se affidare la sicurezza dei dati (per esempio) di un database alla semplice "password", effettuare una corretta "analisi del rischio".