Visualizzazione post con etichetta crackers. Mostra tutti i post

giovedì 12 settembre 2019

Attacco alle SIM

La notizia in breve: tutte le SIM attualmente in circolazione sono vulnerabili a un tipo di attacco che permette, inviando un particolare SMS, di:

  • conoscere la posizione del device su cui si trova la SIM
  • inviare SMS in uscita dal device con l'identificativo della SIM (come se fossero inviati dall'utente reale)
  • bloccare il device
  • aprire il browser facendo in modo che visiti siti infetti, che scaricherebbero ulteriori malware

I Provider possono mitigare questa vulnerabilità bloccando quel tipo di SMS: speriamo che lo facciano.

Questa vulnerabilità non è solo teorica: è già stata utilizzata, a quanto pare, da "spioni" legati a un misterioso Stato, a scopo di censura e altro.

Qui un articolo (in inglese) che spiega con un certo dettaglio (TheHackerNews): 

giovedì 21 marzo 2019

Le debolezze dell'hardware

... ricadono anche sul software.

Si parla di falle scoperte nella gestione della memoria RAM da CPU Intel.

Una prima vulnerabilità si chiama "rowhammer" ed è stata scoperta un po' di tempo fa: con un metodo analogo al bruteforcing, permette a un programma che gira in ambiente utente (non privilegiato) di avere accesso a tutta la memoria RAM del computer, quindi anche a dati riservati, utilizzabili da malintenzionati per compiere azioni dannose. Restava la difficoltà pratica di mettere in atto questo attacco, che richiedeva molto tempo e consumo di CPU.

Più recentemente è stata scoperta "SPOILER" un'altra vulnerabilità nella gestione della memoria RAM, che permette sempre ad un programma che gira in ambiente non privilegiato, di ricavare una mappatura delle zone di memoria RAM utilizzate dal sistema. Questa mappatura facilita molto il "lavoro" di "rowhammer", riducendo il tempo necessario a trovare l'accesso desiderato.

Questa è una descrizione piuttosto sommaria del rischio posto dalla combinazione di queste due tecnologie di attacco informatico. Rimane solo da notare che, essendo problemi hardware, qualsiasi sistema operativo e ambiente software rimane soggetto a queste vulnerabilità.

Per i dettagli, rimando ad alcune fonti, seguendo le quali si possono trovare ulteriori approfondimenti.

Rowhammer:
https://www.theregister.co.uk/2015/03/10/rowhammer/
https://github.com/google/rowhammer-test

SPOILER:
https://www.theregister.co.uk/2019/03/05/spoiler_intel_processor_flaw/
https://www.amd.com/en/support/kb/faq/pa-240

venerdì 28 settembre 2018

Facebook (in)security - reprise

Riemergo dal mio letargo su questo Blog per commentare il recente episodio di attacco informatico subito da Facebook, che sta provocando non poco imbarazzo (e lavoro di indagine dietro le quinte) presso il colosso americano dei Social Network.

Qui la brava Carola Frediani pubblica qualche informazione compatta su questo evento, con riferimenti ad altre fonti e commenti.

In sostanza, qualcuno (ancora da identificare, ma la stessa Facebook pare che abbia dichiarato che difficilmente riusciranno a identificarli) ha sfruttato una falla del software per entrare in Facebook.

Al momento non è di pubblico dominio il tipo di azione dannosa condotta dagli intrusi. Si sa che hanno sfruttato almeno tre diversi problemi del software, partendo dal componente che permetteva di caricare su Facebook i video di Buon Compleanno.

Può darsi che successivamente siano pubblicati altri dettagli, ne qual caso non mancheremo di informare il nostro pubblico, sempre citando le fonti e sempre in italiano, come al solito.

Per il momento, è buona norma che gli utenti di Facebook cambino le loro password e, soprattutto, le impostino differenti da quelle usate su altri servizi online, in modo che chiunque entrasse in possesso delle credenziali Facebook non possa sfruttarle per accedere ad altri ben più importanti servizi personali online.

mercoledì 3 gennaio 2018

Inferno dei chip

[Aggiornamenti in Appendice]

Non c'è pace per i produttori di CPU, il "cuore" di ogni computer, smartphone, device. Ormai molti aspetti della vita comune nei Paesi industrializzati sono affidati a qualcosa di computerizzato.

Tanto più importante, quindi, la sicurezza che si riesce a mantenere su questi computer e device, partendo dai componenti base. Ed è proprio uno di questi componenti, la CPU, che stavolta è stata colpita da un "difetto" che è presente da almeno un decennio, ma è stato portato alla luce solo di recente.

Ricordiamo che recentemente anche qui si è parlato di altri problemi apparentemente simili:


Stavolta però i problemi sembrano essere leggermente diversi, e non meno preoccupanti.

Per semplificare al massimo, si è scoperto che un normale programma utente (persino il browser con cui state leggendo questo articolo) potrebbe, se opportunamente istruito, andare a leggere informazioni che normalmente sono riservate per il buon funzionamento del sistema: la memoria riservata del Sistema Operativo, sia esso Windows, Linux, Android o altro.

Il problema è talmente pervasivo che entro questo weekend si procederà a mettere in esercizio le correzioni che nel frattempo sono state sviluppate a passo di carica. Sono in ballo interessi enormi, come Google, Microsoft e tutti i maggiori servizi a cui siamo ormai abituati, senza contare tutti i computer personali e i dispositivi tipo smartphone e tablet ormai onnipresenti.

Per chi volesse approfondire alcuni aspetti tecnici, consiglio di leggere (in inglese, as usual) questo bell'articolo di The Register: https://www.theregister.co.uk/2018/01/02/intel_cpu_design_flaw/


Appendice: Aggiornamenti


(upd: 2018-01-04 16:00 CET)
Altri aggiornamenti a breve, quando si renderanno disponibili.


martedì 17 ottobre 2017

WPA2 - Key Reinstallation Attacks

Vorrei spendere due parole sui cosiddetti "attacchi KRACK" che possono colpire le connessioni Wi-Fi anche protette dallo standard WPA2.

Recentemente è stata resa pubblica una vulnerabilità, che risiede non tanto nel protocollo WPA2, quanto in un uso malevolo di una raccomandazione contenuta nel relativo standard, e purtroppo implementata in modo superficiale.

In poche parole, se un attacker si trova nel raggio di azione del segnale Wi-Fi, può tentare una manovra specifica verso i client connessi, ottenendo in cambio la possibilità di leggere in chiaro il traffico che transita sulla connessione Wi-Fi così manipolata. Non è detto che l'attacco vada sempre a buon fine, ma se riesce, quello è il risultato.

Questa situazione deve essere valutata, sotto il profilo del rischio sicurezza, a seconda degli ambiti in cui ci si trova ad operare.

In casa: ormai tutte le connessioni internet fornite da provider su "linea fissa" (ADSL, Fibra Ottica, connessione su ponti radio, es: Eolo) prevedono l'accesso tramite apparati (modem/router) che forniscono anche il Wi-Fi. Altrettanto abitualmente, il protocollo utilizzato è WPA2, perché è di gran lunga il più sicuro fra quelli disponibili. In questo scenario, un attacco KRACK può essere condotto da chi si trovi nel raggio di azione del segnale (un vicino di casa o qualcuno in strada con apposita apparecchiatura: in quest'ultimo caso si parla di "wardriving"). In definitiva, il rischio effettivo dipende dalla probabilità di avere un vicino di casa smanettone, o dall'essere bersaglio di loschi figuri che fanno "wardriving". In ogni caso, i PC con sistemi Linux sono già stati messi al sicuro o stanno per esserlo, i device con Android recenti anche, i device con Android obsoleti dovrebbero essere immuni, così come sembra che siano immuni i PC con Windows e i sistemi Mac di Apple (idem).

Al lavoro: ho nostalgia dei "bei tempi antichi" in cui le connessioni di rete erano tutte cablate: magari ci saranno stati altri problemi (risolvibili), ma sicuramente non quelli dipendenti dall'uso del Wi-Fi. Se si tiene conto dell'interesse relativamente alto che possono avere i dati in transito su una rete aziendale, qui il rischio di cadere vittima degli attacchi KRACK è piuttosto consistente. I consigli in questo caso sono i soliti: aggiornate i sistemi, a cui mi sento di aggiungerne un altro, di attuazione immediata, nel frattempo che si fanno aggiornare tutti i sistemi. Ovunque possibile, stabilite connessioni cablate per i client (PC) dei posti di lavoro.

Telefoni cellulari: sembrano l'anello più debole in caso di attacco KRACK. Si consiglia di verificare se è avvenuto un recente aggiornamento, e in caso di dubbio non utilizzare il device per transazioni che abbiano valore (home banking) né usare password che potrebbero essere rubate. In casi estremi, sempre meglio usare la "rete mobile" (non Wi-Fi).

Per chi volesse approfondire, ecco alcuni link:

domenica 13 agosto 2017

Difesa

Leggo con (poco) stupore la notizia che i Sistemi Informativi della Difesa sarebbero diventati piuttosto vulnerabili. Dettaglio e scoop giornalistico qui. Un commento autorevole qui.

Quello che mi preme in questo momento di sottolineare è che la parte del titolo che afferma: "Da lì gli hacker possono arrivare ovunque" è una bufala. Conosco abbastanza bene, per averci lavorato, le architetture interne di almeno un grosso e importante soggetto (non militare) della PA, e posso assicurare che su quei server e su quelle reti non arriva proprio nessun "hacker", né direttamente né indirettamente passando dalla rete della Difesa. Infatti poi nell'articolo si affermano altre cose.

Come al solito, l'informazione si avvale di tanti "al lupo, al lupo", senza le necessarie smentite e precisazioni. Un altro tassello che mina la fiducia del grande pubblico verso tutto ciò che riguarda la sicurezza online: sembra un fatto di fortuna, una "botta di culo" non restare vittime di certe azioni, e invece non lo è.

venerdì 9 giugno 2017

Metafore

Dunque, vediamo un po'. Mettiamo al lavoro la fantasia e facciamo alcune ipotesi.

Mettiamo che io, a casa mia, abbia imparato come scassinare una serratura. Non è certo un reato, si tratta di roba mia e ci posso fare quello che mi pare.

Mettiamo che, a questo punto, io decida di insegnare (a pagamento) come si scassinano certe serrature. Già in questo caso non sarei così sicuro di non essere colpevole di qualche reato (in Italia). Anche se mi cautelassi facendo firmare "col sangue" agli iscritti al corso una dichiarazione che non useranno le tecniche apprese per commettere nessun reato (in Italia), né le useranno comunque a danno di vittime ignare, non so se sarei nel giusto. Sospetto di no, ma non sono uno specialista e lascio alla coscienza e alle eventuali conoscenze dei miei lettori la conclusione.

Mettiamo infine che, per cercare di guadagnare di più dalla mia attività "didattica", io decida di fare pubblicità (a pagamento) al mio corso (in Italia). Che rischi correrebbe chi accettasse di pubblicare la mia pubblicità? A prescindere da eventuali conseguenze legali, che nel dettaglio non so valutare, né mi interessa farlo, penso che un comune cittadino potrebbe segnalare la situazione alle Autorità, affinché facessero emergere eventuali responsabilità e mettessero fine "sul nascere" ad attività potenzialmente criminose. Credo inoltre che tale situazione andrebbe segnalata anche a chi (incautamente?) avesse accettato questa pubblicità, se non altro per difendere il buon nome dell'Agenzia / Azienda di pubblicità in questione, visto che si tratterebbe di guadagnarci qualche soldo, e in caso di reati la complicità sarebbe dietro l'angolo.

Fin qui, credo di aver detto cose abbastanza ovvie. Adesso facciamo un esercizio, sempre con la fantasia. Immaginiamo che al posto dell'abilità di "scassinare una serratura" ci sia l'abilità di fare "intrusione in un sistema informatico". A mio parere si potrebbero ripetere gli stessi ragionamenti fatti sopra. E a quanto pare anche il Legislatore italiano la pensa allo stesso modo, tanto che esiste un unico Articolo del Codice Penale (il 615) che punisce sia l'intrusione in abitazioni o ambiti privati (violazione di domicilio), sia (al paragrafo "ter") l'intrusione nei sistemi informatici.

Non ho altro da aggiungere, Vostro Onore.

domenica 14 maggio 2017

La stalla, i buoi

#wannacry

AGGIORNAMENTO: (14 mag 16:15) in questo documento ci sono molte informazioni. Grazie al CNAIPIC e alla Polizia Postale per il lavoro che stanno portando avanti.

I fatti del 12 e 13 maggio mi hanno riportato alla mente un episodio, che vado a narrare.

Molti e molti anni fa lavoravo per conto di un grosso soggetto della PA italiana che si occupa di Sanità (lascio a voi indovinare). Tra le altre cose, io e il gruppo che coordinavo eravamo incaricati di mantenete un accettabile livello di sicurezza sui dati ultra-sensibili trattati dai loro computer. Un esempio per tutti: la Banca Dati dei Trapianti di Organo a livello nazionale: un database che deve essere continuamente aggiornato con le richieste in attesa, e con le disponibilità che derivano dai donatori purtroppo deceduti. C'è un intervallo brevissimo (massimo 15-30 minuti) fra l'espianto di un organo e il suo trasferimento (di solito con eliambulanza) alla Sala Operatoria dove sarà utilizzato. Naturalmente, tutte le informazioni contenute nel database sono classificate come "dati estremamente sensibili". Riporto questi particolari solo per dare una vaga idea del livello di allerta a cui eravamo sottoposti, e abituati.

In questo scenario, un bel mattino trovammo decine di computer infettati da uno stupido quanto fastidioso "worm" (il "conficker", per chi se lo ricorda), un programma virale che impedisce il corretto uso dei computer e si diffonde da uno all'altro in breve tempo. Naturalmente, la prima cosa da fare (come in una epidemia medica) è isolare i computer infetti e quindi procedere alla disinfezione, operazione che allora richiese quasi una settimana di lavoro e l'impegno di diversi specialisti (i miei colleghi).

Parallelamente, e coerentemente, ci fu chiesto conto dei motivi che potevano aver causato questa situazione. La risposta fu individuata in due fattori:

  1. mancato aggiornamento dei sistemi e delle protezioni
  2. comportamento a dir poco avventato di qualcuno del personale che utilizzava quei computer anche per scopi... non istituzionali.

Oggi come allora la storia si ripete. Sistemi obsoleti, che non vengono sostituiti (per i soliti motivi economici "finché funziona...") né aggiornati (a volte sono così obsoleti che gli aggiornamenti non sono disponibili, come è accaduto l'altro giorno con quei sistemi Windows XP). Personale non opportunamente addestrato all'uso (basta che sappia schiacciare i tasti giusti), né motivato ad una condotta corretta (ve lo immaginate un chirurgo che opera con le mani sporche o col coltellino che si è portato da casa?).

Purtroppo questa tecnologia informatica non è più un accessorio divertente, ma fa parte integrante del lavoro di molti, e perciò diventa vitale saperla usare in sicurezza, senza andarsi a cercare (inconsapevolmente) incidenti che purtroppo possono sempre capitare. Non così frequentemente né diffusamente.

 Buona navigazione e attenti a che cosa cliccate!

venerdì 5 maggio 2017

Uno struzzo di nome Facebook

Navigando tranquillamente sul mio account Facebook, mi capita di imbattermi nel seguente "post consigliato" (cioè annuncio pubblicitario a pagamento):


Come si può facilmente notare, viene pubblicizzato un corso per diventare esperti di... attività illegali! Ricordo che in Italia l'accesso abusivo a sistemi informatici è punito dall'art. 615 ter del Codice penale, che recepisce una Direttiva europea e lo assimila alla violazione di domicilio.

Fin qui, niente di particolarmente sorprendente: internet pullula di iniziative criminali o di semplici millantatori al limite della legalità.

Il fatto sconcertante è che, pur avendo segnalato da due giorni, con i modi tortuosi previsti, a Facebook tale incresciosa situazione, non ho ricevuto ancora nessun riscontro: nemmeno la mail automatica che dice "abbiamo ricevuto la tua segnalazione e la stiamo analizzando". Niente di niente.

Anzi, quella nefanda pubblicità continua ad essere visualizzata sulla mia Home Page a intervalli regolari, e suppongo che Facebook incassi i relativi proventi pubblicitari.

Ulteriori segnalazioni, sempre seguendo le forche caudine delle procedure di Facebook, non hanno sortito miglior effetto.

Devo forse dedurre che Facebook, di fronte a segnalazioni che riguardano pubblicità a pagamento, nasconde la testa sotto la sabbia come fa lo struzzo? Se così fosse, sarebbe una grande struzzata!

Non mi resta che mettere in guardia gli sparuti lettori di questo blog dall'accedere alle voluttuose proposte di quell'annuncio, qualora dovessero trovarsele davanti: i reati ipotizzati non sono uno scherzo, e rovinarsi la vita e la fedina penale per una semplice curiosità non mi sembra affatto consigliabile.

lunedì 27 marzo 2017

Conoscere il nemico

Come fanno i "cracker" professionisti, quelli che riescono a mettere in crisi server aziendali e a trafugare informazioni che valgono miliardi? Certamente ognuno ha le sue tecniche e le sue preferenze: qui, a semplice titolo di esempio, seguiamo questo post che ci racconta di Alexsey Belan, aka M4g.

Ecco alcune delle mosse, che sono state ricostruite in base agli indizi lasciati sul campo:

  • identificare web server periferici tramite ricerche su Google e LinkedIn: i server gestiti da uffici periferici sono di solito più vulnerabili, meno aggiornati e meno sorvegliati di quelli della Sede Centrale di un'Azienda
  • usare vulnerabilità note di Wordpress e PHP per compromettere i siti: si tenta di forzare prima l'anello debole del sistema
  • modificare i meccanismi di autenticazione per catturare le credenziali di accesso
  • fare uno "scan" della rete interna, per scoprire altri nodi potenzialmente vulnerabili 
  • cercare informazioni di sicurezza sui sistemi di sviluppo software, di gestione errori e di controllo delle versioni software
  • sfruttando la configurazione debole di alcuni sistemi, tentare di usare le stesse credenziali sui sistemi di produzione
  • combinare le varie informazioni raccolte per tentare di forzare l'accesso a VPN aziendali
  • modificare il software sui sistemi di sviluppo installando nel software backdoor che verranno poi usate sui sistemi di produzione
Ogni passo dell'operazione aggiunge informazioni utili all'attacco, che sono normalmente riutilizzate per ampliare la base di sistemi compromessi. Ogni attività è ripetuta più volte, sfruttando le nuove informazioni raccolte.

A questo punto ci si chiede che cosa può essere fatto per prevenire queste catastrofi, o per limitare i danni:

  • separare le diverse componenti, mettendo quelle più a rischio in aree distinte, senza accesso diretto alle informazioni vitali dell'Azienda
  • non lasciare memorizzate sui sistemi di comunicazione interna informazioni di sicurezza di nessun tipo
  • controllare il traffico dei sistemi verso l'esterno, evidenziando destinazioni anomale, non funzionali alla logica del business Aziendale
  • usare sistemi di autenticazione a due fattori (2FA) realmente consistenti, non lasciati alla discrezionalità di chi li usa, che spesso li vede come "inutile perdita di tempo"
  • non utilizzare sui sistemi di produzione credenziali generate per i sistemi di sviluppo o test del software
  • tracciare, controllare e conservare tutti gli accessi ai sistemi, specialmente quelli privilegiati (ma non solo)
  • isolare opportunamente i database e gli altri contenitori di dati importanti e controllarne l'accesso per evitare esfiltrazioni non autorizzate delle informazioni 
Anche una singola password di un account email accessibile via web può costituire un primo "cavallo di Troia" per penetrare fortezze ritenute inespugnabili. Una rappresentazione grafica accurata ed aggiornata di "chi-può-fare-che-cosa" e di "dove-si-può-andare-da-dove" dovrebbe far parte dell'analisi del rischio, tenendo conto che il primo a cedere è sempre l'anello più debole della catena.


venerdì 17 marzo 2017

Automobili


Perché parliamo di automobili? Perché è sempre più vicino il giorno in cui saranno vendute al grande pubblico le automobili che si guidano da sole.

In questo articolo si spiegano quali potranno essere i rischi associati a questi "device".

Innanzi tutto, una nuova specie di furti:

‘A very simple example with automated vehicles would be stealing one remotely. The appeal to a hacker can simply be profit or to gain leverage over the owner or the manufacturer of the vehicle. This scenario isn’t the most likely risk we should be worried about.'
Non sarà difficile, in assenza di opportune contromisure, rubare una di queste auto direttamente dal luogo dove è parcheggiata, o meglio anche dal deposito della Concessionaria o del Costruttore. Bisognerà prevedere fin d'ora un metodo per disattivare la messa in moto e un'autenticazione forte del proprietario o delle persone abilitate a farne uso.

Poi, azioni di vandalismo, sabotaggio o terrorismo:

'Even just disabling it or making it drive through the wrong neighbourhood is something that could be taken advantage of. Hackers could also use the car to obstruct traffic, or create roads that are completely void of traffic.’
 Se i malintenzionati riusciranno a bloccare il funzionamento dell'auto, o a farla muovere dove non dovrebbe, o peggio a creare problemi ostruendo il traffico, sarà una bella gatta da pelare (inclusa la ricaduta di responsabilità civile e penale sul proprietario "disattento").

Insomma, le eventuali intrusioni e i virus che potrebbero venire installati a bordo di questo tipo di veicoli sono da prendere con la massima attenzione.

In ultimo, restano da citare i "bug", i problemi software immancabili in ogni sistema elettronico che si conosca: in questo campo il Controllo Qualità dovrà essere piuttosto paranoico, rincorrendo condizioni al limite del possibile, per evitare inconvenienti che potrebbero far crollare a zero le vendite di queste auto troppo "intelligenti".

mercoledì 15 marzo 2017

Il "Cioc"? Ma che davéro?


Apprendo da questo articolo che il Gen. Graziano, Capo di Stato Maggiore della Difesa, annuncia che i militari italiani si occuperanno anche di "cyber-war". Con un apposito Comando chiamato "Cioc" (comando interforze operazioni cibernetiche).

Da un lato penso "era ora", poi leggo che, secondo il Generale, "basta un hacker per mettere in crisi un sistema di computer", Mi dispiace contraddirLa, sig. Generale: un cracker (non un hacker) basta per mettere in crisi una infrastruttura informatica ("sistema di computer") non gestita o gestita male. Lo dico con quasi 25 anni di esperienza alle spalle, lo dico anche grazie ai contatti e alle informazioni raccolte "sul campo" come Responsabile della IT Security di Aziende che nulla hanno da invidiare al bilancio della Difesa italiana, Aziende per cui subire un attacco informatico è un rischio estremamente grande, come perdere una battaglia importante (in una guerra mai dichiarata ma sempre attiva). Non sappiamo quali e quante "armi" possano mettere in campo organizzazioni clandestine come il terrorismo internazionale, sappiamo approssimativamente che la "potenza di fuoco" di alcuni Stati (penso a Russia e Cina in particolare, ma anche alla Corea del Nord) è piuttosto elevata.

In ogni caso, è lodevole l'iniziativa. Come sempre i tempi sono spropositati (si parla di 2018, anche se ovviamente il Comando "è già in funzione"). E mi corre l'obbligo (morale) di ricordare che alcune delle eccellenze che avrebbero potuto contribuire alla costruzione di questa nuova entità, nuova per la Difesa, ma non nuova per altri settori della PA, sono state a suo tempo "allontanate" dai loro incarichi (per usare un eufemismo). Penso, fra coloro che "conosco" professionalmente, al Gen. Rapetto (ex Guardia di Finanza), creatore del GAT, e all'ex responsabile della Polizia Postale, dott. Di Legami, piuttosto frettolosamente rimosso dal suo incarico a seguito della vicenda "Occhionero".

Speriamo che il Gen. Graziano, o chi per lui, trovi persone professionalmente valide per comporre i livelli dirigenziali del suo Cioc, perché la "cyber-war" non si combatte solo coi "fucili" degli aspiranti cracker (non hacker) appena laureati, nonostante tutta la loro capacità e buona volontà. Vedremo e forse, trattandosi di cose militari, sapremo. Entro il 2018.

sabato 4 marzo 2017

Pesca a strascico: il Phishing

Uno dei pericoli nascosti nella navigazione e soprattutto nelle mail è il phishing: il tentativo di carpire la buona fede del navigante per sottrarre informazioni utili, soprattutto credenziali di accesso (username e password).

Comportamenti a rischio


Le operazioni di phishing possono avere origine in diversi modi, per esempio:

  • cliccando su un link presente in una mail (spesso si tratta di mail spam, non autentiche)
  • cliccando su un banner pubblicitario presente su una pagina web (o in una mail)
  • navigando su pagine che contengono materiale di dubbia provenienza (o illegale)


Come riconoscere il phishing

 
Quasi sempre il phishing fa leva su notizie di problemi imminenti, come il (presunto) blocco di un account (mail o peggio bancario), la conferma di una password o di altre informazioni importanti e sensibili. Altrettanto spesso, il phishing ama mascherarsi dietro pagine (o mail) che hanno un aspetto molto simile agli originali per cui si spacciano, o sembrano provenire proprio da quelle sorgenti. Esempio: Una mail che sembra provenire dalla Banca sollecita l'aggiornamento della password, oppure una mail che sembra provenire da un antivirus promette di controllare il livello di sicurezza di una password, oppure un (presunto) creditore che chiede di saldare fatture in sospeso, o qualche (falso) Ente fiscale che chiede il pagamento di multe o ammende, infine qualche (falsa) vincita di un premio che chiede le coordinate bancarie per l'accredito. Non citiamo, perché dovrebbero essere ormai note, le mail di qualche (falso) riccone del Terzo Mondo che ha bisogno di passare dal nostro conto corrente per riscuotere ingenti somme di denaro.

In pratica, i tentativi di phishing richiedono una o più delle seguenti informazioni:

  • username e password o altre credenziali di accesso
  • codice fiscale
  • coordinate bancarie (compresi i codici di accesso)
  • PIN (di bancomat o simili)
  • numero di carta di credito
  • informazioni personali: età, indirizzo, nomi dei famigliari, nomi degli animali (questi ultimi utilizzati per il recupero password)
  • data di nascita, sesso, nazionalità


Precauzioni e avvertenze

 
Vale la pena di ricordare che nessun Ente legittimo (sia esso il fornitore servizi di mail, la banca, i vigili urbani, la polizia, la riscossione tributi) chiede mai queste informazioni via mail. In caso di dubbio, contattare il presunto mittente, ricavando le informazioni di contatto (numero di telefono, indirizzo) non dalla mail sospetta ma da elenchi pubblici (es: elenco telefonico) o siti ufficiali.

Non rispondere mai direttamente a mail sospette di phishing: l'indirizzo del mittente è di solito ben mascherato, e serve solo a confermare ai malintenzionati di aver raggiunto un fish, una potenziale vittima.

Catalogare queste mail come "spam" (ogni sistema di mail consente di farlo, e "impara" dall'esperienza utente): ciò renderà più difficile in futuro ricevere mail di questo tipo.

In caso di problemi


Se malauguratamente si è già caduti nella rete del phishing, si può:

  • denunciare l'accaduto alla Polizia
  • bloccare o allertare banca (o il fornitore di servizi) se si tratta di denaro (il servizio bancomat offre un numero verde per bloccare subito i prelievi, analogamente le carte di credito o prepagate)
  • recuperare l'account colpito, cambiando le credenziali di accesso (password e altro, se necessario)

Riferimenti


domenica 26 febbraio 2017

Ancora router

Abbiamo già parlato dei rischi legati ai Router che consentono le connessioni internet "da casa" (o dalle postazioni small business). Vedere per esempio questo post.

Partiamo dalla cronaca


Per approfondire l'argomento, ricordiamo innanzi tutto che genere di rischio comportano i router delle connessioni casalinghe forniti dai Provider di connettività.  

Un caso recente (novembre 2016) è l'attacco che ha colpito la rete in Germania, sia per le connessioni dati, che per quelle telefoniche (ricordiamo che la maggior parte delle "linee" telefoniche in Germania sono su tecnologia digitale, via internet). 

Dopo mesi di indagini, si è arrivati forse a individuare uno dei responsabili di quell'attacco, il che tuttavia non tutela dal ripetersi di simili situazioni.

Valutare il rischio


Per poter valutare il rischio reale, occorre analizzare quali sono le condizioni di sicurezza con cui sono distribuiti e amministrati questi router. Vediamo innanzi tutto la teoria.

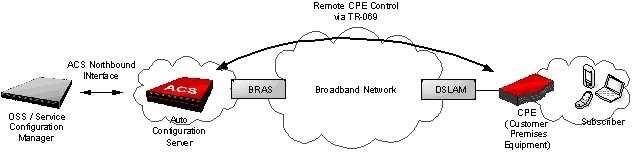
Genericamente, i router dei Provider sono installati e gestiti secondo questo schema:

[1]

Esiste cioè un'apposita infrastruttura del Provider, composta (con riferimento alla figura, da sinistra verso destra) di:
  1. interfaccia centralizzata per la definizione delle configurazioni
  2. server centralizzato per la distribuzione delle configurazioni e degli aggiornamenti
  3. collegamento in rete geografica verso i router installati presso i clienti
  4. molteplicità di router installati, e infine
  5. rete locale del cliente
In questo modo i Provider tengono sotto controllo e gestiscono i router installati presso i clienti, aggiornando se necessario le configurazioni.

L'anello più debole di questa catena è costituito dal collegamento in rete (c) fra i server del Provider e la miriade di router presso i clienti. Se tale connessione non è opportunamente protetta, può essere preda di malintenzionati (cracker), come appunto è accaduto in Germania nell'incidente citato sopra.

Il protocollo di comunicazione fra server e router è definito da alcuni standard, che purtroppo sembrano alquanto vulnerabili ad attacchi da parte di soggetti non autorizzati. 

Un fattore molto importante per la sicurezza di questa architettura è il tipo di connessione geografica (c) fra server e router: 
  • se tale rete ricade interamente sotto il controllo del Provider, allora il rischio di intrusione sui router è decisamente moderato e dipende dal livello di sicurezza di questa rete, che di fatto risulta interna alle infrastrutture del Provider stesso. 
  • se invece tale rete sfrutta o attraversa anche parzialmente la rete pubblica (internet) senza ulteriori protezioni (es: VPN), allora il rischio di intrusione diventa concreto e consistente.


Conclusioni


Che cosa può fare il cliente per scongiurare intrusioni come quelle descritte?

Praticamente niente, salvo chiedere informazioni al suo Provider circa il tipo di infrastruttura usata per la manutenzione del router.

Che cosa dovrebbero fare i Provider?

Assicurarsi che l'accesso ai propri router sia consentito soltanto alle proprie procedure di gestione (server ed eventualmente personale autorizzato), che non vi siano backdoor a bordo dei router (password di fabbrica o universalmente note) e infine che la connessione fra le loro strutture centrali e i router siano opportunamente schermate contro i tentativi di intrusione o spionaggio.

Eventualmente, modificare le modalità di accesso ai router per raggiungere questi obiettivi minimi di sicurezza.


Altri Riferimenti


Note:

[1] (immagine di: de:user:Sternagel - de:Datei:Remote CPE Controle via TR-069.jpg, CC BY-SA 3.0, https://commons.wikimedia.org/w/index.php?curid=9845264)


domenica 19 febbraio 2017

Furto di identità

Uno dei pericoli nell'uso delle tecnologie informatiche soprattutto online è il furto di identità, cioè la sottrazione di credenziali atte a identificare utenti di servizi informatici e il loro uso per impersonare il legittimo proprietario di queste identità.

Esempi di furti di identità e loro utilizzo


In ordine di pericolosità crescente, dal più innocuo al più dannoso.
  • username e password di accesso a Social Network:
    • usati per impersonare il soggetto colpito, scrivendo messaggi o commenti considerati autentici all'insaputa della vittima, solitamente a scopo diffamatorio
  • password dell'account email: 
    • usata per inviare messaggi ai contatti della rubrica, 
    • usata per inviare messaggi spam
  • password di accesso a servizi di Home Banking:
    • usata per truffe a carattere economico, sottrazione di denaro dal conto corrente della vittima
  • numero e codici operativi della Carta di credito:
    • usata per truffe a carattere economico, acquisti illeciti a spese della vittima

Possibili contromisure preventive

  • per servizi online protetti solo da username/password (Email, Home Banking) e la Carta di credito:
    • attivare se possibile l'autenticazione a due fattori, esempio:
      • one time password tramite messaggio sul cellulare
      • autenticazione tramite token o certificato digitale
      • autenticazione biometrica (impronte digitali, iride)
    • attivare se possibile notifiche degli accessi tramite messaggi sul cellulare
    • non utilizzare questi servizi in caso di connessione WiFi pubblica o semi-pubblica (es. bar, ristoranti, biblioteche), su computer pubblici o condivisi (es. biblioteche, ambienti lavorativi) o comunque in situazioni in cui il rischio di sniffing del traffico da parte di altri utenti è solitamente molto alto
  • in ogni caso:
    • impostare password non facilmente vulnerabili
    • non comunicare mai le password, né direttamente (tramite messaggi) né indirettamente (lasciandole scritte in giro)
    • usare password diverse fra loro per i servizi più importanti, e soprattutto diverse da quelle usate su social network e altri servizi di minore importanza
    • non memorizzare le password su servizi in cloud (es. Dropbox, Box e simili)
    • digitare username/password solo su pagine web munite del contrassegno https (solitamente un lucchetto verde)
    • cambiare periodicamente le password

Possibili azioni in caso di violazione dell'identità


  • disattivare immediatamente l'accesso alla risorsa, esempio:
    • comunicare alla banca la violazione, disconoscere le operazioni illecite e far bloccare ulteriori accessi, fino a risoluzione del caso

  • denunciare il fatto alle Autorità di Polizia, anche allo scopo di recuperare le somme eventualmente oggetto di frode

  • in ogni caso, cambiare le password e le altre credenziali di accesso

  • comunicare alle altre potenziali vittime l'accaduto, in modo che possano prendere le opportune misure preventive e correttive

Risorse e riferimenti


  • programmi per il controllo delle password


    • Esistono molti programmi per la misurazione della robustezza di una password. Questo strumento online ne è un esempio. Non sottoponete mai le vostre password a siti online, usate questi siti per capire se alcune varianti delle vostre password sono deboli. 

  • programmi per la generazione di password "sicure"

    •  Questa è una pagina di Norton (quello dell'antivirus):


  • autenticazione a più fattori


  • autenticazione biometrica


  • numero verde per blocco bancomat o carta di credito


  • numero per comunicazioni di sicurezza alla propria banca


giovedì 16 febbraio 2017

WiFi: comodità e rischi. Come proteggersi

Connessione WiFi: c'era una volta la connessione cablata, e c'è ancora, ma normalmente non si usa più per gli apparecchi end-user (computer personali, smartphone, tablet). Risulta molto comodo connettersi utilizzando reti WiFi. Analizzeremo le più importanti aree di rischio e le relative contromisure utili per raggiungere una maggiore sicurezza nell'uso del WiFi.

Router casalingo fornito dal provider


Quando stipuliamo un contratto di fornitura per l'accesso Internet "fisso", normalmente il Provider ci fornisce un suo apparato (denominato "router", anche se svolge altre funzioni), collegato da un lato alla rete esterna (telefonica o fibra) e avente diverse opzioni di collegamento interno: un certo numero di "porte" per le connessioni cablate e due o più antennine per le connessioni WiFi.

  • Protocollo e Password di cifratura WiFi: la connessione WiFi fra gli apparecchi dell'utente e il "router" avviene secondo un ben definito protocollo di comunicazione (IEEE 802.11 e sue varianti) e di cifratura (es: WPA2) e utilizzando una password impostata dal Provider (e riportata in un'etichetta sul "router"). Per potersi connettere, è necessario impostare questa password su ciascun apparecchio dell'utente (le procedure variano a seconda che si tratti di computer, smartphone, tablet e sono diverse per ogni sistema operativo e sue versioni). Se sono "visibili" altre reti WiFi sugli apparecchi dell'utente, si consiglia di disabilitare l'accesso (accidentale) a queste reti, lasciando soltanto la rete relativa al "router". Opzionalmente, è possibile cambiare la password predefinita dal Provider, che potrebbe essere nota a soggetti malintenzionati

Access point casalingo installato dall'utente


A volte si rende necessario estendere la rete WiFi così come fornita dal Provider, oppure il contratto non prevede la fornitura del "router". In questi casi, l'utente installerà un proprio Access Point, che potrebbe avere anche funzioni di Router.

  • Protocollo e Password di cifratura WiFi: la connessione WiFi fra gli apparecchi dell'utente e l'Access Point privato avviene secondo un ben definito protocollo di comunicazione (IEEE 802.11 e sue varianti) e di cifratura (es: WPA2) e utilizzando in questo caso una password impostata dall'utente. Per potersi connettere, è necessario impostare questa password su ciascun apparecchio dell'utente (le procedure variano a seconda che si tratti di computer, smartphone, tablet e sono diverse per ogni sistema operativo e sue versioni). Se sono "visibili" altre reti WiFi sugli apparecchi dell'utente, si consiglia di disabilitare l'accesso (accidentale) a queste reti, lasciando soltanto la rete relativa al "router". Si consiglia di utilizzare un protocollo sicuro e una password lunga e complessa, per evitare accessi non autorizzati da parte di soggetti malintenzionati

 Access point pubblico protetto da password


Molto spesso nei locali pubblici, bar, ristoranti, alcuni treni, si trovano Access Point che consentono la connessione: normalmente, è necessaria una password, che viene fornita a richiesta dal gestore del locale, o in alcuni (pessimi) casi si trova scritta nel locale stesso. Naturalmente sarà necessario impostare questa password sull'apparecchio dell'utente (smartphone, tablet) in corrispondenza della rete WiFi in questione (non modificando la password del WiFi casalingo!). È importante ricordare che tutti i dati che transitano su questa rete WiFi sono facilmente visibili dagli altri utenti della stessa rete: si consiglia perciò di non effettuare accessi a siti di Home Banking e di non utilizzare Carte di credito, né trasmettere altre informazioni sensibili. La consultazione di notizie online non è critica in queste situazioni, mentre l'uso di email o servizi di messaggistica espone le credenziali di accesso di tali servizi, aumentando il rischio di frodi informatiche o (nei casi peggiori) furto di identità telematica.

Access point pubblico non protetto


In alcuni luoghi pubblici, piazze, stazioni ferroviarie o centri commerciali si trovano Access Point che consentono la connessione senza password (di solito dopo aver visionato e accettato una pagina di Condizioni d'uso). Valgono tutte le considerazioni fatte al punto precedente, ossia:

  • tutti i dati che transitano su questa rete WiFi sono facilmente visibili dagli altri utenti della stessa rete

  • non effettuare accessi a siti di Home Banking

  • non utilizzare Carte di credito, né trasmettere altre informazioni sensibili

  • l'uso di email o servizi di messaggistica espone le credenziali di accesso di tali servizi, aumentando il rischio di frodi informatiche o (nei casi peggiori) furto di identità telematica

Conclusioni


L'uso della connessione WiFI è molto comodo e perciò molto diffuso, ma bisogna sempre fare attenzione al contesto tecnologico in cui ci si trova ad agire: in alcuni casi è più facile proteggersi e individuare eventuali malintenzionati, in altri casi è addirittura impossibile.

Riferimenti esterni


domenica 19 febbraio 2012

Lo strano caso di un sito fantasma

ATTENZIONE: TUTTO QUANTO DESCRITTO NEL PRESENTE ARTICOLO CORRISPONDE A FATTI REALMENTE AVVENUTI, COSÌ COME RIPORTATI. IL SOTTOSCRITTO NON HA NESSUNA RELAZIONE CON LE PERSONE O GLI ENTI INDICATI E NON INTENDE CON LE SUE PAROLE ESPRIMERE VALUTAZIONI SU DI ESSI. L'ARTICOLO HA ESCLUSIVAMENTE VALORE DI RICERCA TECNICA NELL'AMBITO DELLA SICUREZZA INFORMATICA, ED A TALE AMBITO ESCLUSIVO SI RIFERISCE. L'AUTORE RESTA COMUNQUE A DISPOSIIZIONE PER EVENTUALI CHIARIMENTI IN MERITO A QUANTO ESPOSTO.

Leggendo i giornali(1), sono venuto a conoscenza del fatto che un GIP avrebbe ordinato il sequestro e l'oscuramento di un sito Web(2). Fin qui nulla di strano: ogni giorno vengono individuati siti con contenuto pedo-pornografico oppure siti che permettono la condivisione di materiale protetto dai diritti d'autore. In questo caso, tuttavia, sembra trattarsi di altro (diffamazione, ex art. 595 c.p.: per una sua definizione v. p.es. http://www.studiolegale-online.net/penale_r02.php). Quindi si tratterebbe (il condizionale è d'obbligo, in quanto non ho sottomano il Decreto del GIP) per la prima volta nella giurisprudenza italiana di un oscuramento di un sito (in Italia) per un presunto reato di questo tipo, oltretutto in fase indiziaria, prima che il Giudice Ordinario abbia potuto prendere in carico il caso. L'ulteriore anomalia, a mio modo di vedere, consisterebbe nel fatto di aver richiesto esplicitamente l'inibizione all'accesso all'indirizzo IP relativo al sito in questione, senza tenere in considerazione la possibilità che tale indirizzo IP possa essere condiviso con altri e ben distiniti siti web che nulla hanno a che vedere con quello incriminato e che sono gestiti e amministrati da soggetti del tutto diversi. In effetti, avviene che l'indirizzo IP 72.167.232.231 sia condiviso anche (e non solo) dai siti: "www.jacklondon.com" e "fedora-tunisia.org".

Implementazione del "blocco".

Ma vediamo come i provider italiani, a cui il Decreto del GIP si rivolge per ottenere l'oscuramento, hanno realizzato quanto richiesto.

Posso portare testimonianza diretta di ciò che avviene accedendo ad Internet tramite il mio provider (AliceADSL): se qualcuno dei lettori vuole aggiungere informazioni, è ovviamente il benvenuto.

Dunque sul mio pc avviene che il nome "www.vajont.info" venga risolto con l'indirizzo IP: 127.0.0.1. Sorpresa! Quindi il sito incriminato "esiste" e per di più sarebbe localizzato sul mio pc! Sta di fatto che io ho attivo un webserver sull'indirizzo 127.0.0.1 che utilizzo ovviamente in locale (dal mio stesso pc, e non sarebbe possibile altrimenti) per tutt'altro scopo, non certo per scimmiottare "www.vajont.info". Quindi se io, all'oscuro di tutta la faccenda, cercassi di raggiungere "www.vajont.info" verrei magicamente dirottato sul sito di default del mio stesso webserver: direi che il fatto è piuttosto singolare, se non oltremodo irritante (e non ho indagato oltre, se questo anomalo comportamento del provider possa configurarsi come illecito).

Un'altra sorpresa è stata quando un mio amico italiano che vive all'estero mi ha confermato che "www.vajont.info" è tranquillamente raggiungibile, e risponde all'indirizzo IP 72.167.232.231. Si potrebbe obiettare che la giurisdizione di un GIP italiano si ferma ai nostri confini, ma è altrettanto vero che, se lo scopo dell'oscuramento è quello di impedire la visualizzazione di quel sito ai cittadini italiani, si stanno trascurando gli italiani all'estero. Non faccio menzione degli italiani in Italia che, con semplici artifici, riescono comunque a raggiungere quel sito anche dall'Italia, perché si tratta di comportamenti in qualche misura censurabili, ancorché diffusi.

In altre parole, quel provvedimento, per la maniera in cui è stato attuato, si rivela abbastanza inefficace.

Sottolineo la circostanza che l'indirizzo IP 72.167.232.231 non è stato affatto disabilitato, nemmeno dall'Italia, in quanto i già nominati siti "www.jacklondon.com" e "fedora-tunisia.org" risultano normalmente raggiungibili dal mio pc proprio attraverso quell'indirizzo. E giustamente, secondo la mia opinione. Per fare un parallelo con la vita comune, se viene commesso un omicidio in un appartamento, si sequestra (se necessario) l'appartamento, e non tutto lo stabile, né tantomeno il quartiere in cui è avvenuto il fatto.

Effetti collaterali.

A poca distanza dal fatto sopra riportato, ne avviene un altro, che sembra ad esso collegato, stando alle dichiarazioni di chi dice di averlo messo in opera(3). Il sito internet di uno degli autori della denuncia da cui tutto ciò ha avuto origine(4) viene violato dal sedicente gruppo "Anonymous Italia", che mette il sito in condizioni non operative e inserisce un proprio messaggio all'interno del sito stesso(5). Osservazione: se è stato così velocemente possibile eseguire queste (illecite) operazioni, si può dedurre che il soggetto non ha riposto sufficiente attenzione ai livelli di sicurezza del proprio sito istituzionale, né ha delegato tale incombenza a persone che potessero proteggerlo da questo sfortunato incidente.

Considerazioni finali.

Da un punto di vista di "analisi del rischio" si potrebbe concludere che difendere la propria reputazione in rete è più importante che tutelare il proprio sito istituzionale da attacchi dei "soliti hacker" (espressione che disconosco, come i miei lettori sanno benissimo). Per il mestiere che mi onoro di avere scelto, non sono d'accordo.

----

Note:

(1) http://www.repubblica.it/tecnologia/2012/02/17/news/giudice_chiude_sito_scilipoti-30053511/

(2) http://www.vajont.info/

(3) http://pastebin.com/S0FCaLmV

(4) http://www.mauriziopaniz.it/

(5) http://www.mauriziopaniz.it/public/

IP 72.167.232.231

mercoledì 26 gennaio 2011

Causa-effetto

Vi siete mai chiesti perché "hackerata la pagina di Mark Zuckerberg" fa notizia, mentre di un eventuale "defacing" di questo blog non interesserebbe niente a nessuno?

Si tratta del rapporto fra causa (attacco informatico) ed effetto (danno, perdita di informazioni) oppure, se vogliamo attenerci ai termini usati in ambito IT Security, di "payload". Condurre un attacco informatico non è mai a costo zero, e allora ci si chiede (come in ogni buon investimento) se conviene o non conviene.

Per noi che stiamo dall'altra parte, a guardare ciò che accade, la differenza sta nell'impatto. Come durante un bombardamento aereo, cosa diversa è se viene colpito un deserto oppure una zona densamente popolata.

Guarda caso, sono questi anche i criteri utilizzati quando si fa "Risk Analysis". Ci sono: Vulnerabiità, Vettori, Probabilità di accadimento e Valutazioni di impatto. E non è affatto semplice combinare e bilanciare questi fattori. Una volta stabilito "che cosa conta e quanto costa perderlo" il più è fatto.

Se vi interessa la "storia" citata all'inizio, il link è questo: Facebook: un hacker viola il profilo del fondatore Mark Zuckerberg.

domenica 16 agosto 2009

Hacker ? Cracker ?

Come già "minacciato" :-) eccomi a parlare di un termine molto abusato: "hacker". Come si può leggere in Wikipedia, "è una persona che si impegna nell'affrontare sfide intellettuali per aggirare o superare creativamente le limitazioni che gli vengono imposte", quindi la connotazione "criminale" che solitamente i mass-media attribuiscono a questo termine è molto lontana dalla realtà (almeno da quella linguistica).

Personaggi del tutto diversi sono invece i "cracker":  "colui che si ingegna per eludere blocchi imposti da qualsiasi software in genere". E ancora: "I cracker possono essere spinti da varie motivazioni, dal guadagno economico (tipicamente coinvolti in operazioni di spionaggio industriale o in frodi) all'approvazione all'interno di un gruppo di cracker (come tipicamente avviene agli script kiddie, che praticano le operazioni di cui sopra senza una piena consapevolezza né delle tecniche né delle conseguenze)."

Come si può facilmente capire, i più pericolosi sono proprio gli "script kiddie": innanzitutto perché piuttosto numerosi (si dice che l'80% del traffico Internet sia generato da questi "neofiti del cracking"), e poi perché appunto non hanno consapevolezza delle conseguenze delle loro gesta e non seguono alcuna "etica" o "logica" al di fuori del loro stesso "divertimento". Per fortuna questo tipo di minaccia è facilmente neutralizzabile: basta tenere aggiornati i sistemi con le ultime "patch" di sicurezza emesse dai produttori, e aggiornare anche gli antivirus.

Ohibò! Qui casca l'asino! Quanti sono i sistemi che non vengono  aggiornati regolarmente, quante le postazioni con l'antivirus obsoleto? Quanti di questi sono esposti agli attacchi degli "script kiddie"? Quasi tutti, salvo "distrazioni" dei suddetti.

Cari Security Administrator, dormite sonni sereni. :-)

//