Visualizzazione post con etichetta Incidenti. Mostra tutti i post

domenica 31 marzo 2019

Spie, spioni e spioncini


Ormai siamo quasi abituati ad essere spiati digitalmente, qualsiasi cosa facciamo.

Quello che non ci aspettiamo, però, è di essere spiati con gli stessi metodi e strumenti che lo Stato utilizza con certi indagati e presunti criminali.

E invece, è quello che è successo a un migliaio di ignari italiani in rete. Per quello che si sa, sono forse un migliaio. Il fattaccio è stato scoperto ed è raccontato molto bene qui:

Il software è stato chiamato Exodus (e tutti i media ne stanno parlando con questo nome), anche se sarebbe più appropriato chiamarlo "Munnizza" (nell'articolo citato è spiegato perché).

Da notare che stavolta i responsabili, su cui sta indagando finalmente la Magistratura, sono tutti italiani. Sì va bene, avranno forse utilizzato qualche semi-lavorato di provenienza estera, ma tutto il processo di ingegnerizzazione dell'hacking ai danni di ignari utenti italiani è opera di "italiani veri", conterranei a quanto pare di quel cantante che rese famosa questa espressione tanti anni fa, e di un famoso e bravo calciatore, ambedue (sia chiaro) completamente estranei a questa triste vicenda.

Non esito a definirla "triste", poiché gli esecutori materiali non si sono limitati a fornire ciò che il committente (lo Stato) aveva "legittimamente" richiesto, ma hanno coinvolto anche ignari cittadini assolutamente estranei alle indagini in corso, facendogli interpretare a loro insaputa il ruolo di "cavie", per verificare il buon funzionamento dello strumento di hacking.

Come se non bastasse, forse per motivi di velocità di consegna o di economia (non voglio pensare a casi di insipienza tecnica, che pure non sarebbero da escludere), il "fornitore" ha lasciato nel "prodotto" gravi falle tecniche che consentono a terze parti, assolutamente non legittimate, di agire come se fossero gli spioni ufficiali e legittimati dalle indagini.

Insomma, un triste caso di "captazioni ambientali" che si allargano a macchia d'olio ben oltre il terreno che sarebbe stato necessario. Spie, spioni e pure spioncini. Appunto.

venerdì 30 novembre 2018

Insicurezza multinazionale e turismo

Solo in questi giorni è venuto alla luce un episodio di furto di dati ("data breach") che pare risalga al 2014, e che riguarda una grossa multinazionale operante nel settore alberghiero.

Qui la notizia riportata da Reuters: https://t.co/GMrbZkAoXJ

Una fuga di dati in quel settore vuol dire di solito violazione della privacy (non solo sapere che il signor Tizio aveva prenotato una stanza in quel tale luogo quel giorno, ma anche quanto aveva pagato, con quale carta di credito, il suo indirizzo abituale, numero di telefono e altri dettagli minori).

Sembra abbastanza chiaro il tipo di rischio a cui la catena alberghiera ha esposto molti dei propri clienti.

Sembra altresì di capire che l'episodio si sia verificato presso le strutture informatiche di una società recentemente acquisita dalla capofila: e qui si innesta il discorso di auditing interno della sicurezza IT. Se le procedure e l'organizzazione di una società si sono dimostrate efficaci nel garantire la sicurezza IT per lungo tempo, è ben chiaro che una acquisizione di un'altra società non comporta la sostituzione immediata delle procedure e dell'organizzazione, né tanto meno l'adeguamento della sicurezza IT della società acquisita. Le operazioni finanziarie (acquisizione) viaggiano su un piano, quelle organizzative e di controllo arrivano inevitabilmente tardi. In questo caso, sembra che siano arrivate colpevolmente tardi, ben quattro anni dopo l'incidente tecnologico.

Ecco perché raccomando sempre di tenere gli occhi bene aperti e ricordare la metafora dell'anello debole della catena: è quasi sempre lui che crea problemi, anche in IT Security.

lunedì 15 ottobre 2018

Fuga di dati dal Pentagono

Questa volta vi racconto di una fuga di dati avvenuta in "soli" 30.000 casi niente meno che da una organizzazione che dovrebbe essere molto protetta: il Pentagono, cioè il Ministero della Difesa USA.

Secondo Associated Press:

“It’s important to understand that this was a breach of a single commercial vendor that provided service to a very small percentage of the total population,” Lt. Col. Joseph Buccino, a Pentagon spokesman, told AP News.

Un solo fornitore commerciale di un servizio che copre una piccola parte della popolazione che ogni giorno affolla il Pentagono, attraverso un qualche non meglio specificato malfunzionamento, ha consentito che questi dati "fuggissero" dove non avrebbero dovuto finire.

Morale della storia: nessuno è autorizzato a sentirsi "assolutamente sicuro", quando si parla di dati.

Fonte: https://www.bleepingcomputer.com/news/security/pentagon-data-breach-exposes-up-to-30-000-travel-records/

venerdì 28 settembre 2018

Facebook (in)security - reprise

Riemergo dal mio letargo su questo Blog per commentare il recente episodio di attacco informatico subito da Facebook, che sta provocando non poco imbarazzo (e lavoro di indagine dietro le quinte) presso il colosso americano dei Social Network.

Qui la brava Carola Frediani pubblica qualche informazione compatta su questo evento, con riferimenti ad altre fonti e commenti.

In sostanza, qualcuno (ancora da identificare, ma la stessa Facebook pare che abbia dichiarato che difficilmente riusciranno a identificarli) ha sfruttato una falla del software per entrare in Facebook.

Al momento non è di pubblico dominio il tipo di azione dannosa condotta dagli intrusi. Si sa che hanno sfruttato almeno tre diversi problemi del software, partendo dal componente che permetteva di caricare su Facebook i video di Buon Compleanno.

Può darsi che successivamente siano pubblicati altri dettagli, ne qual caso non mancheremo di informare il nostro pubblico, sempre citando le fonti e sempre in italiano, come al solito.

Per il momento, è buona norma che gli utenti di Facebook cambino le loro password e, soprattutto, le impostino differenti da quelle usate su altri servizi online, in modo che chiunque entrasse in possesso delle credenziali Facebook non possa sfruttarle per accedere ad altri ben più importanti servizi personali online.

mercoledì 3 gennaio 2018

Inferno dei chip

[Aggiornamenti in Appendice]

Non c'è pace per i produttori di CPU, il "cuore" di ogni computer, smartphone, device. Ormai molti aspetti della vita comune nei Paesi industrializzati sono affidati a qualcosa di computerizzato.

Tanto più importante, quindi, la sicurezza che si riesce a mantenere su questi computer e device, partendo dai componenti base. Ed è proprio uno di questi componenti, la CPU, che stavolta è stata colpita da un "difetto" che è presente da almeno un decennio, ma è stato portato alla luce solo di recente.

Ricordiamo che recentemente anche qui si è parlato di altri problemi apparentemente simili:


Stavolta però i problemi sembrano essere leggermente diversi, e non meno preoccupanti.

Per semplificare al massimo, si è scoperto che un normale programma utente (persino il browser con cui state leggendo questo articolo) potrebbe, se opportunamente istruito, andare a leggere informazioni che normalmente sono riservate per il buon funzionamento del sistema: la memoria riservata del Sistema Operativo, sia esso Windows, Linux, Android o altro.

Il problema è talmente pervasivo che entro questo weekend si procederà a mettere in esercizio le correzioni che nel frattempo sono state sviluppate a passo di carica. Sono in ballo interessi enormi, come Google, Microsoft e tutti i maggiori servizi a cui siamo ormai abituati, senza contare tutti i computer personali e i dispositivi tipo smartphone e tablet ormai onnipresenti.

Per chi volesse approfondire alcuni aspetti tecnici, consiglio di leggere (in inglese, as usual) questo bell'articolo di The Register: https://www.theregister.co.uk/2018/01/02/intel_cpu_design_flaw/


Appendice: Aggiornamenti


(upd: 2018-01-04 16:00 CET)
Altri aggiornamenti a breve, quando si renderanno disponibili.


domenica 14 maggio 2017

La stalla, i buoi

#wannacry

AGGIORNAMENTO: (14 mag 16:15) in questo documento ci sono molte informazioni. Grazie al CNAIPIC e alla Polizia Postale per il lavoro che stanno portando avanti.

I fatti del 12 e 13 maggio mi hanno riportato alla mente un episodio, che vado a narrare.

Molti e molti anni fa lavoravo per conto di un grosso soggetto della PA italiana che si occupa di Sanità (lascio a voi indovinare). Tra le altre cose, io e il gruppo che coordinavo eravamo incaricati di mantenete un accettabile livello di sicurezza sui dati ultra-sensibili trattati dai loro computer. Un esempio per tutti: la Banca Dati dei Trapianti di Organo a livello nazionale: un database che deve essere continuamente aggiornato con le richieste in attesa, e con le disponibilità che derivano dai donatori purtroppo deceduti. C'è un intervallo brevissimo (massimo 15-30 minuti) fra l'espianto di un organo e il suo trasferimento (di solito con eliambulanza) alla Sala Operatoria dove sarà utilizzato. Naturalmente, tutte le informazioni contenute nel database sono classificate come "dati estremamente sensibili". Riporto questi particolari solo per dare una vaga idea del livello di allerta a cui eravamo sottoposti, e abituati.

In questo scenario, un bel mattino trovammo decine di computer infettati da uno stupido quanto fastidioso "worm" (il "conficker", per chi se lo ricorda), un programma virale che impedisce il corretto uso dei computer e si diffonde da uno all'altro in breve tempo. Naturalmente, la prima cosa da fare (come in una epidemia medica) è isolare i computer infetti e quindi procedere alla disinfezione, operazione che allora richiese quasi una settimana di lavoro e l'impegno di diversi specialisti (i miei colleghi).

Parallelamente, e coerentemente, ci fu chiesto conto dei motivi che potevano aver causato questa situazione. La risposta fu individuata in due fattori:

  1. mancato aggiornamento dei sistemi e delle protezioni
  2. comportamento a dir poco avventato di qualcuno del personale che utilizzava quei computer anche per scopi... non istituzionali.

Oggi come allora la storia si ripete. Sistemi obsoleti, che non vengono sostituiti (per i soliti motivi economici "finché funziona...") né aggiornati (a volte sono così obsoleti che gli aggiornamenti non sono disponibili, come è accaduto l'altro giorno con quei sistemi Windows XP). Personale non opportunamente addestrato all'uso (basta che sappia schiacciare i tasti giusti), né motivato ad una condotta corretta (ve lo immaginate un chirurgo che opera con le mani sporche o col coltellino che si è portato da casa?).

Purtroppo questa tecnologia informatica non è più un accessorio divertente, ma fa parte integrante del lavoro di molti, e perciò diventa vitale saperla usare in sicurezza, senza andarsi a cercare (inconsapevolmente) incidenti che purtroppo possono sempre capitare. Non così frequentemente né diffusamente.

 Buona navigazione e attenti a che cosa cliccate!

venerdì 17 marzo 2017

Automobili


Perché parliamo di automobili? Perché è sempre più vicino il giorno in cui saranno vendute al grande pubblico le automobili che si guidano da sole.

In questo articolo si spiegano quali potranno essere i rischi associati a questi "device".

Innanzi tutto, una nuova specie di furti:

‘A very simple example with automated vehicles would be stealing one remotely. The appeal to a hacker can simply be profit or to gain leverage over the owner or the manufacturer of the vehicle. This scenario isn’t the most likely risk we should be worried about.'
Non sarà difficile, in assenza di opportune contromisure, rubare una di queste auto direttamente dal luogo dove è parcheggiata, o meglio anche dal deposito della Concessionaria o del Costruttore. Bisognerà prevedere fin d'ora un metodo per disattivare la messa in moto e un'autenticazione forte del proprietario o delle persone abilitate a farne uso.

Poi, azioni di vandalismo, sabotaggio o terrorismo:

'Even just disabling it or making it drive through the wrong neighbourhood is something that could be taken advantage of. Hackers could also use the car to obstruct traffic, or create roads that are completely void of traffic.’
 Se i malintenzionati riusciranno a bloccare il funzionamento dell'auto, o a farla muovere dove non dovrebbe, o peggio a creare problemi ostruendo il traffico, sarà una bella gatta da pelare (inclusa la ricaduta di responsabilità civile e penale sul proprietario "disattento").

Insomma, le eventuali intrusioni e i virus che potrebbero venire installati a bordo di questo tipo di veicoli sono da prendere con la massima attenzione.

In ultimo, restano da citare i "bug", i problemi software immancabili in ogni sistema elettronico che si conosca: in questo campo il Controllo Qualità dovrà essere piuttosto paranoico, rincorrendo condizioni al limite del possibile, per evitare inconvenienti che potrebbero far crollare a zero le vendite di queste auto troppo "intelligenti".

giovedì 2 marzo 2017

Aggiornamento: il fattore umano

Questo post riporta alcuni aggiornamenti (follow-up) rispetto al precedente post, che prendeva spunto dall'episodio di malfunzionamento dei servizi Amazon S3.

In un articolo abbastanza esauriente, Amazon rivela le cause e i meccanismi che hanno portato al malfunzionamento.

In estrema sintesi, un comando attivato per risolvere ben più lievi problemi (fatturazione), usato in modo improprio ha disattivato alcuni elementi critici per il funzionamento di tutto il sistema Amazon S3 della zona Nord America (che in sostanza è un servizio di cloud storage, spazio disco distribuito).

Le lezioni principali che ci sentiamo di trarre da questa vicenda sono le seguenti:

  • mai sottovalutare i single point of failure (SPOF) di un sistema complesso: in questo caso, ben due funzioni critiche (index subsystem e allocation s.) erano state affidate ad altrettanti blocchi monolitici all'interno del sistema stesso
  • mai fidarsi del fatto che la quantità di dati trattati non introduca ulteriori problemi in maniera più che lineare: far ripartire i due citati sottosistemi, che non erano finora mai stati spenti, con tutta la mole di dati accumulati in questo tempo non è stato facile, e soprattutto ha impiegato più tempo del previsto
  • mai sottovalutare le interrelazioni fra le singole parti di un sistema complesso: il fatto che l'allocation subsystem per ripartire avesse bisogno dell'index subsystem funzionante ha peggiorato ulteriormente la situazione
Naturalmente, per ottenere una soluzione strutturale a questo genere di problemi Amazon ha dovuto rivedere la pianificazione di quelle attività di ottimizzazione dell'architettura (e parziale re-ingegnerizzazione) che erano state già previste ma non erano finora considerate urgenti.

Le correzioni immediate agli strumenti in uso erano naturalmente "comprese nel prezzo" pagato per questo incident, come facevamo già rilevare nel precedente articolo.

Un'ultima nota a proposito delle prospettive illusorie di un certo marketing d'assalto: ho sentito teorizzare che questo incident capitato ad Amazon avrebbe aiutato la concorrenza a piazzare meglio la sua soluzione di cloud storage. Secondo me è una boiata pazzesca* tenendo conto che le tecnologie, le architetture, le organizzazioni sottostanti ai sistemi cloud dei diversi fornitori sono sostanzialmente equivalenti: se fosse così facile essere al riparo da quegli imprevisti imprevedibili che sono gli errori umani, sarebbe un bel vantaggio competitivo da far valere prima che la concorrenza cada in un incident.


(*) cit. Fantozzi

martedì 28 febbraio 2017

Disponibilità

Uno dei tre pilastri dell'IT Security si chiama Disponibilità (Availability). A che serve sapere che i miei dati sono "al sicuro", che nessuno (non autorizzato) può vederli o modificarli, se poi al momento in cui mi servono non riesco ad accedervi?

Ne parliamo qui perché in questo momento (18 febbraio 2017, ore 21:54 italiane) uno dei servizi "cloud" maggiormente utilizzato, Amazon AWS S3 (Virginia, USA), sta avendo grossi problemi di disponibilità. Per avere un'idea di che cosa stiamo parlando, realtà come Imgur, Medium, Runkeeper, Trello, e Yahoo webmail dipendono dal buon funzionamento di questo "cloud".

Ricordo benissimo quando il marketing delle architetture "cloud" sbandierava la principale caratteristica superiore del "cloud" rispetto ad altre soluzioni: la disponibilità. E forse, passata la bufera, lo farà ancora. Dicevano che per chi usa i servizi in "cloud" una eventuale riallocazione delle risorse dovuta a qualche malfunzionamento di uno dei siti sarebbe stata del tutto trasparente, e il "cloud" avrebbe garantito una continuità di servizio mai vista senza di esso. Finché, come dico spesso, "la realtà ha sempre ragione", anche sul marketing (o soprattutto su di esso).

Non vorrei essere in questo momento nei panni dei "tecnici" incaricati di capire che cosa non sta funzionando e soprattutto di porvi rimedio il più presto possibile (due obiettivi che quasi mai vanno a braccetto, lo dico per esperienza personale). 

Che cosa accadrà? Ma certamente "in breve tempo" tutto tornerà "normale", o quasi. Se posso azzardare una previsione, ciò che non verrà in breve tempo sarà la spiegazione pubblica di che cosa è accaduto, di come si intende porvi rimedio stabilmente, e soprattutto di come si pensa di evitare che il fatto si ripeta. Si parlerà (sto sempre immaginando) di qualche imprevisto imprevedibile, e si esalteranno (giustamente) le capacità tecniche e organizzative di chi ha saputo porvi rimedio in breve tempo.

Alla fine resterà l'episodio di un disservizio su cui il privato non può accampare molte pretese, mentre per le Aziende tutto dipenderà dalle clausole contrattuali (SLA e relative penali) a suo tempo stabilite per i servizi in "cloud".

Per un'Azienda che subisca un danno (materiale o d'immagine) conta riuscire almeno a recuperare un po' di capitale, da reinvestire per cercare soluzioni più robuste e anche per riguadagnare quella parte di fiducia dei clienti che potrebbe essere andata persa.

E poi qualcuno ancora pensa che l'IT Security sia un costo e non un investimento.


Per quel che ne sanno a The Register:
https://www.theregister.co.uk/2017/02/28/aws_is_awol_as_s3_goes_haywire/

domenica 26 febbraio 2017

Ancora router

Abbiamo già parlato dei rischi legati ai Router che consentono le connessioni internet "da casa" (o dalle postazioni small business). Vedere per esempio questo post.

Partiamo dalla cronaca


Per approfondire l'argomento, ricordiamo innanzi tutto che genere di rischio comportano i router delle connessioni casalinghe forniti dai Provider di connettività.  

Un caso recente (novembre 2016) è l'attacco che ha colpito la rete in Germania, sia per le connessioni dati, che per quelle telefoniche (ricordiamo che la maggior parte delle "linee" telefoniche in Germania sono su tecnologia digitale, via internet). 

Dopo mesi di indagini, si è arrivati forse a individuare uno dei responsabili di quell'attacco, il che tuttavia non tutela dal ripetersi di simili situazioni.

Valutare il rischio


Per poter valutare il rischio reale, occorre analizzare quali sono le condizioni di sicurezza con cui sono distribuiti e amministrati questi router. Vediamo innanzi tutto la teoria.

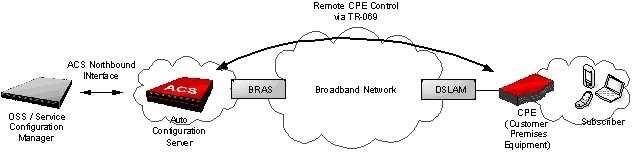
Genericamente, i router dei Provider sono installati e gestiti secondo questo schema:

[1]

Esiste cioè un'apposita infrastruttura del Provider, composta (con riferimento alla figura, da sinistra verso destra) di:
  1. interfaccia centralizzata per la definizione delle configurazioni
  2. server centralizzato per la distribuzione delle configurazioni e degli aggiornamenti
  3. collegamento in rete geografica verso i router installati presso i clienti
  4. molteplicità di router installati, e infine
  5. rete locale del cliente
In questo modo i Provider tengono sotto controllo e gestiscono i router installati presso i clienti, aggiornando se necessario le configurazioni.

L'anello più debole di questa catena è costituito dal collegamento in rete (c) fra i server del Provider e la miriade di router presso i clienti. Se tale connessione non è opportunamente protetta, può essere preda di malintenzionati (cracker), come appunto è accaduto in Germania nell'incidente citato sopra.

Il protocollo di comunicazione fra server e router è definito da alcuni standard, che purtroppo sembrano alquanto vulnerabili ad attacchi da parte di soggetti non autorizzati. 

Un fattore molto importante per la sicurezza di questa architettura è il tipo di connessione geografica (c) fra server e router: 
  • se tale rete ricade interamente sotto il controllo del Provider, allora il rischio di intrusione sui router è decisamente moderato e dipende dal livello di sicurezza di questa rete, che di fatto risulta interna alle infrastrutture del Provider stesso. 
  • se invece tale rete sfrutta o attraversa anche parzialmente la rete pubblica (internet) senza ulteriori protezioni (es: VPN), allora il rischio di intrusione diventa concreto e consistente.


Conclusioni


Che cosa può fare il cliente per scongiurare intrusioni come quelle descritte?

Praticamente niente, salvo chiedere informazioni al suo Provider circa il tipo di infrastruttura usata per la manutenzione del router.

Che cosa dovrebbero fare i Provider?

Assicurarsi che l'accesso ai propri router sia consentito soltanto alle proprie procedure di gestione (server ed eventualmente personale autorizzato), che non vi siano backdoor a bordo dei router (password di fabbrica o universalmente note) e infine che la connessione fra le loro strutture centrali e i router siano opportunamente schermate contro i tentativi di intrusione o spionaggio.

Eventualmente, modificare le modalità di accesso ai router per raggiungere questi obiettivi minimi di sicurezza.


Altri Riferimenti


Note:

[1] (immagine di: de:user:Sternagel - de:Datei:Remote CPE Controle via TR-069.jpg, CC BY-SA 3.0, https://commons.wikimedia.org/w/index.php?curid=9845264)


sabato 25 febbraio 2017

Il rischio corre sul Cloud

"Quello che non c'è, non si guasta": questo proverbiale adagio dei meccanici della Ferrari è sempre valido, anche quando si tratta di Sicurezza IT.

Alcuni servizi in rete sono diventati ormai pane quotidiano per chi con la rete internet ci lavora, e magari le affida business milionari. Questi servizi sono in genere molto utili, e consentono di avere buone funzionalità senza investire in infrastrutture private, che possono essere anche molto costose.

È il caso di quei servizi che offrono "acceleratori" di accesso ai siti web (tecnicamente si parla di "reverse proxy"), con capacità di allocazione dinamica, a seconda del traffico. Uno dei più famosi e maggiormente utilizzati è CloudFlare.

Il Problema


Perché ne parliamo? Accade che c'è stato un problema con questo servizio, più esattamente un "incident" di IT Security: a causa di un errore software (un bug!), questo servizio, in determinate circostanze, forniva agli utenti di un sito informazioni riguardanti un altro sito, magari appartenente a un cliente (azienda) completamente diverso, e ignaro del fatto. Si fa presto a immaginare che, una volta scoperta la falla, i soliti malintenzionati (crackers) potessero studiare come volgere la situazione a loro favore, e a danno di alcuni utenti del servizio (aziende e loro utenti).

Per chi volesse approfondire (sapendo leggere un po' di inglese) il dettaglio è in questo Incident Report pubblicato dalla stessa società Cloudflare.

Come riportato nel Report, i tecnici sono corsi prontamente ai ripari e sono riusciti a "mitigare" gli effetti negativi in appena 47 minuti, chiudendo completamente la falla complessivamente in 7 ore. Per chi lavora nello sviluppo e manutenzione IT questi sono tempi straordinariamente brevi (per avere una correzione di un bug software normalmente passano settimane o mesi), mentre nel caso di un incident di IT Security sono tempi non eccezionali ma accettabili, soprattutto tenendo conto che la falla non era nota (ai famosi crackers) e quindi era praticamente innocua.

Conseguenze per gli utenti


Per la maggior parte degli utenti di servizi online delle aziende indirettamente colpite (cioè quelle che fanno uso dei servizi Cloudflare), si tratta di cambiare le credenziali di accesso (password o altro), specie quelle memorizzate per comodità su vari dispositivi (smartphone, PC, ecc). Discorso analogo, anche se tecnicamente più complesso, per le credenziali di autenticazione fra server che collaborano alla fornitura di servizi online.

Per quanto riguarda eventuali altri dati che possono essere stati esposti a chi non era autorizzato a leggerli, considerato il breve lasso di tempo e la sostanziale "oscurità" del malfunzionamento, si ritiene che non ci sia stato il tempo materiale per approfittarne (exploit).

Conclusioni


Come sempre ripetiamo, non esiste sicurezza assoluta e, al crescere della complessità delle architetture IT, il rischio cresce in maniera non lineare.

L'importante è disporre (come in questo caso) di un'organizzazione pronta ed efficiente, in grado di ridurre al minimo il danno in caso di incident.

Come dire: qualche bue è scappato, ma la porta della stalla stavolta è stata chiusa prima che fuggissero tutti i buoi.

domenica 19 febbraio 2017

Furto di identità

Uno dei pericoli nell'uso delle tecnologie informatiche soprattutto online è il furto di identità, cioè la sottrazione di credenziali atte a identificare utenti di servizi informatici e il loro uso per impersonare il legittimo proprietario di queste identità.

Esempi di furti di identità e loro utilizzo


In ordine di pericolosità crescente, dal più innocuo al più dannoso.
  • username e password di accesso a Social Network:
    • usati per impersonare il soggetto colpito, scrivendo messaggi o commenti considerati autentici all'insaputa della vittima, solitamente a scopo diffamatorio
  • password dell'account email: 
    • usata per inviare messaggi ai contatti della rubrica, 
    • usata per inviare messaggi spam
  • password di accesso a servizi di Home Banking:
    • usata per truffe a carattere economico, sottrazione di denaro dal conto corrente della vittima
  • numero e codici operativi della Carta di credito:
    • usata per truffe a carattere economico, acquisti illeciti a spese della vittima

Possibili contromisure preventive

  • per servizi online protetti solo da username/password (Email, Home Banking) e la Carta di credito:
    • attivare se possibile l'autenticazione a due fattori, esempio:
      • one time password tramite messaggio sul cellulare
      • autenticazione tramite token o certificato digitale
      • autenticazione biometrica (impronte digitali, iride)
    • attivare se possibile notifiche degli accessi tramite messaggi sul cellulare
    • non utilizzare questi servizi in caso di connessione WiFi pubblica o semi-pubblica (es. bar, ristoranti, biblioteche), su computer pubblici o condivisi (es. biblioteche, ambienti lavorativi) o comunque in situazioni in cui il rischio di sniffing del traffico da parte di altri utenti è solitamente molto alto
  • in ogni caso:
    • impostare password non facilmente vulnerabili
    • non comunicare mai le password, né direttamente (tramite messaggi) né indirettamente (lasciandole scritte in giro)
    • usare password diverse fra loro per i servizi più importanti, e soprattutto diverse da quelle usate su social network e altri servizi di minore importanza
    • non memorizzare le password su servizi in cloud (es. Dropbox, Box e simili)
    • digitare username/password solo su pagine web munite del contrassegno https (solitamente un lucchetto verde)
    • cambiare periodicamente le password

Possibili azioni in caso di violazione dell'identità


  • disattivare immediatamente l'accesso alla risorsa, esempio:
    • comunicare alla banca la violazione, disconoscere le operazioni illecite e far bloccare ulteriori accessi, fino a risoluzione del caso

  • denunciare il fatto alle Autorità di Polizia, anche allo scopo di recuperare le somme eventualmente oggetto di frode

  • in ogni caso, cambiare le password e le altre credenziali di accesso

  • comunicare alle altre potenziali vittime l'accaduto, in modo che possano prendere le opportune misure preventive e correttive

Risorse e riferimenti


  • programmi per il controllo delle password


    • Esistono molti programmi per la misurazione della robustezza di una password. Questo strumento online ne è un esempio. Non sottoponete mai le vostre password a siti online, usate questi siti per capire se alcune varianti delle vostre password sono deboli. 

  • programmi per la generazione di password "sicure"

    •  Questa è una pagina di Norton (quello dell'antivirus):


  • autenticazione a più fattori


  • autenticazione biometrica


  • numero verde per blocco bancomat o carta di credito


  • numero per comunicazioni di sicurezza alla propria banca


martedì 14 febbraio 2017

IoT: l'Internet degli oggetti

Oggi parliamo di IoT: l'internet degli oggetti, o meglio una serie (sempre crescente) di oggetti che si connettono in Internet per fornire funzionalità finora sconosciute o impossibili nel loro campo.

IoT e IT Security


Che rapporti intercorrono fra l'IoT e l'IT Security? Certamente, in quanto oggetti connessi in Internet, valgono tutte le considerazioni fatte per qualsiasi "host" che sia pubblicamente raggiungibile. Con qualche "piccola" osservazione ulteriore:

  • a differenza dei computer (e dei telefonini), un oggetto IoT (allo stato dell'arte) non prevede aggiornamenti software: ciò significa che, se ci sono vulnerabilità nel progetto originale, tali resteranno esposte in Internet finché l'oggetto sarà attivo

  • come è stato dimostrato da recenti fatti di cronaca, tali oggetti espongono spesso accessi "protetti" da password standard di fabbrica: non è difficile per chi voglia comprometterli procurarsi tali password e prendere possesso degli oggetti

  • molto spesso le comunicazioni "lecite" fra un oggetto e un device del suo proprietario (esempio: una app sul telefonino che controlla la centralina termica di casa) avvengono in maniera trasparente, senza nessuna protezione dei dati in transito, e senza alcuna autenticazione forte della controparte

Modifiche di progetto necessarie per la Sicurezze in rete


Alla luce di quanto esposto (e purtroppo di quanto si riscontra nella realtà), almeno le seguenti modifiche si rendono necessarie per assicurare un buon funzionamento degli oggetti IoT connessi in Internet:

  • prevedere meccanismi di aggiornamento periodico del software, analogamente a quanto avviene sui PC e sugli smartphone

  • eliminare ogni porta di accesso tipo "backdoor" o comunque "protetta" da password standard di fabbrica

  • proteggere e criptare le comunicazioni fra l'oggetto e i device con cui è messo in contatto (app per il controllo, eventuali server, altri oggetti simili, ecc.)

  • autenticare ogni accesso con meccanismi sicuri (certificati digitali, encryption)

Queste modifiche dovrebbero essere indotte anche da normative nazionali e internazionali sulla sicurezza degli oggetti in rete e sulla responsabilità dei relativi proprietari e fornitori in caso di problemi rilevanti causati dal malfunzionamento di tali oggetti.

Riferimenti:

Osservatorio IoT

Pagina Wikipedia

Possibili scenari (EN)

The 10 biggest security incidents of 2016 (EN)

Altro? Cerca con Google!

lunedì 13 febbraio 2017

Ransomware

Un ransomware è un tipo di malware che limita l'accesso del dispositivo che infetta, richiedendo un riscatto (ransom in Inglese) da pagare per rimuovere la limitazione. (Wikipedia)

Sono diventati sempre più frequenti gli attacchi denominati "Ransomware", specialmente se diretti contro Enti Pubblici (le cronache per esempio hanno riportato casi relativi a uffici di qualche Comune).

Che cosa fa


Questo tipo di "malware" agisce sui dati memorizzati su PC, server o altri dispositivi, rendendoli illeggibili e inutilizzabili per l'utente, e richiedendo esplicitamente un riscatto ("ransom") in denaro o più spesso in Bitcoin (BTC).

Come comportarsi in caso di infezione


Molto dipende dalle precauzioni che erano a suo tempo state attivate prima dell'infezione (vedi paragrafo successivo). Ogni volta che è possibile, si consiglia di non pagare il riscatto e denunciare l'accaduto alle Autorità competenti, per evitare altri casi. Finché non si è ripristinato il normale funzionamento, scollegare il computer infetto dalla rete.

Come prevenire l'infezione


I metodi raccomandati per prevenire l'infezione da Ransomware non sono molto diversi dalle precauzioni per evitare virus e altro malware:

  • tenere sempre aggiornato il software (o affidarsi a uno specialista, nei casi più complessi)

  • installare un antivirus e tenerlo aggiornato

  • non frequentare siti di dubbia reputazione

  • non aprire allegati di posta elettronica anche se sembrano provenire da contatti conosciuti (chiedere al mittente se ha inviato davvero quel messaggio).

  • non aprire messaggi di posta elettronica in arrivo da mittenti sconosciuti

  • non aprire allegati ricevuti in chat (Facebook, Whatsapp e altro) se non si è assolutamente sicuri di che si tratta (chiedere al mittente)

  • definire una strategia per il salvataggio almeno dei dati più importanti, per poterli ripristinare in caso di necessità

Risorse per la disinfezione


In alcuni casi è possibile ripristinare almeno una parte dei dati colpiti da ransomware, seguendo le istruzioni contenute nei link indicati.

In ogni caso, è sempre meglio chiedere l'assistenza di una persona esperta.

domenica 19 febbraio 2012

Lo strano caso di un sito fantasma

ATTENZIONE: TUTTO QUANTO DESCRITTO NEL PRESENTE ARTICOLO CORRISPONDE A FATTI REALMENTE AVVENUTI, COSÌ COME RIPORTATI. IL SOTTOSCRITTO NON HA NESSUNA RELAZIONE CON LE PERSONE O GLI ENTI INDICATI E NON INTENDE CON LE SUE PAROLE ESPRIMERE VALUTAZIONI SU DI ESSI. L'ARTICOLO HA ESCLUSIVAMENTE VALORE DI RICERCA TECNICA NELL'AMBITO DELLA SICUREZZA INFORMATICA, ED A TALE AMBITO ESCLUSIVO SI RIFERISCE. L'AUTORE RESTA COMUNQUE A DISPOSIIZIONE PER EVENTUALI CHIARIMENTI IN MERITO A QUANTO ESPOSTO.

Leggendo i giornali(1), sono venuto a conoscenza del fatto che un GIP avrebbe ordinato il sequestro e l'oscuramento di un sito Web(2). Fin qui nulla di strano: ogni giorno vengono individuati siti con contenuto pedo-pornografico oppure siti che permettono la condivisione di materiale protetto dai diritti d'autore. In questo caso, tuttavia, sembra trattarsi di altro (diffamazione, ex art. 595 c.p.: per una sua definizione v. p.es. http://www.studiolegale-online.net/penale_r02.php). Quindi si tratterebbe (il condizionale è d'obbligo, in quanto non ho sottomano il Decreto del GIP) per la prima volta nella giurisprudenza italiana di un oscuramento di un sito (in Italia) per un presunto reato di questo tipo, oltretutto in fase indiziaria, prima che il Giudice Ordinario abbia potuto prendere in carico il caso. L'ulteriore anomalia, a mio modo di vedere, consisterebbe nel fatto di aver richiesto esplicitamente l'inibizione all'accesso all'indirizzo IP relativo al sito in questione, senza tenere in considerazione la possibilità che tale indirizzo IP possa essere condiviso con altri e ben distiniti siti web che nulla hanno a che vedere con quello incriminato e che sono gestiti e amministrati da soggetti del tutto diversi. In effetti, avviene che l'indirizzo IP 72.167.232.231 sia condiviso anche (e non solo) dai siti: "www.jacklondon.com" e "fedora-tunisia.org".

Implementazione del "blocco".

Ma vediamo come i provider italiani, a cui il Decreto del GIP si rivolge per ottenere l'oscuramento, hanno realizzato quanto richiesto.

Posso portare testimonianza diretta di ciò che avviene accedendo ad Internet tramite il mio provider (AliceADSL): se qualcuno dei lettori vuole aggiungere informazioni, è ovviamente il benvenuto.

Dunque sul mio pc avviene che il nome "www.vajont.info" venga risolto con l'indirizzo IP: 127.0.0.1. Sorpresa! Quindi il sito incriminato "esiste" e per di più sarebbe localizzato sul mio pc! Sta di fatto che io ho attivo un webserver sull'indirizzo 127.0.0.1 che utilizzo ovviamente in locale (dal mio stesso pc, e non sarebbe possibile altrimenti) per tutt'altro scopo, non certo per scimmiottare "www.vajont.info". Quindi se io, all'oscuro di tutta la faccenda, cercassi di raggiungere "www.vajont.info" verrei magicamente dirottato sul sito di default del mio stesso webserver: direi che il fatto è piuttosto singolare, se non oltremodo irritante (e non ho indagato oltre, se questo anomalo comportamento del provider possa configurarsi come illecito).

Un'altra sorpresa è stata quando un mio amico italiano che vive all'estero mi ha confermato che "www.vajont.info" è tranquillamente raggiungibile, e risponde all'indirizzo IP 72.167.232.231. Si potrebbe obiettare che la giurisdizione di un GIP italiano si ferma ai nostri confini, ma è altrettanto vero che, se lo scopo dell'oscuramento è quello di impedire la visualizzazione di quel sito ai cittadini italiani, si stanno trascurando gli italiani all'estero. Non faccio menzione degli italiani in Italia che, con semplici artifici, riescono comunque a raggiungere quel sito anche dall'Italia, perché si tratta di comportamenti in qualche misura censurabili, ancorché diffusi.

In altre parole, quel provvedimento, per la maniera in cui è stato attuato, si rivela abbastanza inefficace.

Sottolineo la circostanza che l'indirizzo IP 72.167.232.231 non è stato affatto disabilitato, nemmeno dall'Italia, in quanto i già nominati siti "www.jacklondon.com" e "fedora-tunisia.org" risultano normalmente raggiungibili dal mio pc proprio attraverso quell'indirizzo. E giustamente, secondo la mia opinione. Per fare un parallelo con la vita comune, se viene commesso un omicidio in un appartamento, si sequestra (se necessario) l'appartamento, e non tutto lo stabile, né tantomeno il quartiere in cui è avvenuto il fatto.

Effetti collaterali.

A poca distanza dal fatto sopra riportato, ne avviene un altro, che sembra ad esso collegato, stando alle dichiarazioni di chi dice di averlo messo in opera(3). Il sito internet di uno degli autori della denuncia da cui tutto ciò ha avuto origine(4) viene violato dal sedicente gruppo "Anonymous Italia", che mette il sito in condizioni non operative e inserisce un proprio messaggio all'interno del sito stesso(5). Osservazione: se è stato così velocemente possibile eseguire queste (illecite) operazioni, si può dedurre che il soggetto non ha riposto sufficiente attenzione ai livelli di sicurezza del proprio sito istituzionale, né ha delegato tale incombenza a persone che potessero proteggerlo da questo sfortunato incidente.

Considerazioni finali.

Da un punto di vista di "analisi del rischio" si potrebbe concludere che difendere la propria reputazione in rete è più importante che tutelare il proprio sito istituzionale da attacchi dei "soliti hacker" (espressione che disconosco, come i miei lettori sanno benissimo). Per il mestiere che mi onoro di avere scelto, non sono d'accordo.

----

Note:

(1) http://www.repubblica.it/tecnologia/2012/02/17/news/giudice_chiude_sito_scilipoti-30053511/

(2) http://www.vajont.info/

(3) http://pastebin.com/S0FCaLmV

(4) http://www.mauriziopaniz.it/

(5) http://www.mauriziopaniz.it/public/

IP 72.167.232.231

martedì 17 gennaio 2012

Achab è morto

Ricordate Moby Dick? E il Capitano che le dava la caccia? Bene, erano altri tempi, e soprattutto quello di Melville è un romanzo. La realtà è ben differente.

Quando avevo la responsabilità della Sicurezza IT di oltre 5000 utenti e diverse decine di Server con dati "sensibili", ogni sera uscendo dal lavoro pensavo a quello che sarebbe successo se una notte... se mi fossi trovato con gli utenti impossibilitati a lavorare, magari a causa di un incidente di sicurezza. Eppure non sono Achab. Ma sapevo che in quel caso mi sarei alzato nel cuore della notte e sarei "salito a bordo della nave", semplicemente perché fa parte del mio mestiere.

Ognuno ha le proprie responsabilità, e se le assume. E quando non se le assume è giusto che ci sia qualcun altro che lo mette alle corde. Per il bene e la salvezza di una moltitudine, ma anche per il bene e la salvezza di una professione. Certe competenze non si improvvisano, e se pur possedendole non si mettono in campo, allora è giunto il momento di cambiare mestiere.

Quando ho letto: "nave con oltre 4000 posti", ho subito pensato: "una gigantesca bara galleggiante". Un mezzo stadio di calcio in balia del Mare e della tecnologia (il Mare lo scrivo in maiuscolo perché lo rispetto). Per qualsiasi professionista della sicurezza, gestire 4000 persone riunite in un solo posto è un incubo. Sarebbe come gestire un progetto con 4000 milestone indipendenti. Un incubo, appunto.

Come quando si mette in piedi una LAN da 5000 postazioni in un unico dominio di broadcast. Cito questo esempio perché purtroppo l'ho visto fare, e l'ho subito in prima persona come "problema" nel momento in cui "qualcosa" è andato storto, cioè ha scatenato un "broadcast storm". Tutto fermo e lo spanning tree impazzito

.La gestione della Security tramite falsi concetti statistici ("non è mai successo, perché dovrebbe succedere adesso, perché proprio a noi?") è purtroppo tragicamente reale. Non solo nell'IT.

venerdì 25 novembre 2011

Security by trolling?

Dopo tanto parlare che si è fatto attorno al caso della pompa dell'acquedotto in Illinois sabotata, sembrava da un "intruder", ora l'FBI fa retromarcia e dichiara che le cause sono ancora da chiarire.

(Via: Punto Informatico http://punto-informatico.it/3346536/PI/News/fbi-nessun-attacco-all-acquedotto.aspx )

mercoledì 9 marzo 2011

Eventi e motivazioni

Ci sarebbe da scrivere, in questi giorni, con un occhio a quel che accade in Nord Africa: Tunisia, Egitto, Libia. Specialmente la Libia, dove Internet è stata "azzittita" (pare) con tecniche di "blackhole routing" (vedi: PI e in inglese IB Times ).

Anche questa è IT Security.

Ma non c'ho voglia.

mercoledì 26 gennaio 2011

Causa-effetto

Vi siete mai chiesti perché "hackerata la pagina di Mark Zuckerberg" fa notizia, mentre di un eventuale "defacing" di questo blog non interesserebbe niente a nessuno?

Si tratta del rapporto fra causa (attacco informatico) ed effetto (danno, perdita di informazioni) oppure, se vogliamo attenerci ai termini usati in ambito IT Security, di "payload". Condurre un attacco informatico non è mai a costo zero, e allora ci si chiede (come in ogni buon investimento) se conviene o non conviene.

Per noi che stiamo dall'altra parte, a guardare ciò che accade, la differenza sta nell'impatto. Come durante un bombardamento aereo, cosa diversa è se viene colpito un deserto oppure una zona densamente popolata.

Guarda caso, sono questi anche i criteri utilizzati quando si fa "Risk Analysis". Ci sono: Vulnerabiità, Vettori, Probabilità di accadimento e Valutazioni di impatto. E non è affatto semplice combinare e bilanciare questi fattori. Una volta stabilito "che cosa conta e quanto costa perderlo" il più è fatto.

Se vi interessa la "storia" citata all'inizio, il link è questo: Facebook: un hacker viola il profilo del fondatore Mark Zuckerberg.