Visualizzazione post con etichetta botnet. Mostra tutti i post

martedì 16 ottobre 2018

(In)Sicurezza di Apparati di Sicurezza

Quando si decide l'acquisto di videocamere di sorveglianza si sta pensando alla sicurezza fisica di un luogo (magazzino, azienda, abitazione e molti altri).

Che sorpresa sarebbe scoprire che questi apparecchi possono essere "infiltrati" da malintenzionati per spiare che cosa accade nei luoghi che volevamo proteggere, o anche soltanto per far funzionare i "nostri" apparecchi come "cavalli di Troia" per sferrare attacchi informatici ad altri utenti!

Purtroppo, è esattamente quello che è stato scoperto per gli apparecchi costruiti da una certa Azienda e rivenduti da oltre 100 Aziende diverse con i loro marchi.

Maggiori dettagli potete leggerli in questo articolo del bravo Pierluigi Paganini, esperto di Sicurezza Informatica: 

In definitiva, diffidate sempre degli apparecchi che si connettono in rete, anche se sembrano in apparenza innocui e anzi molto utili nelle nostre attività quotidiane.

domenica 26 febbraio 2017

Ancora router

Abbiamo già parlato dei rischi legati ai Router che consentono le connessioni internet "da casa" (o dalle postazioni small business). Vedere per esempio questo post.

Partiamo dalla cronaca


Per approfondire l'argomento, ricordiamo innanzi tutto che genere di rischio comportano i router delle connessioni casalinghe forniti dai Provider di connettività.  

Un caso recente (novembre 2016) è l'attacco che ha colpito la rete in Germania, sia per le connessioni dati, che per quelle telefoniche (ricordiamo che la maggior parte delle "linee" telefoniche in Germania sono su tecnologia digitale, via internet). 

Dopo mesi di indagini, si è arrivati forse a individuare uno dei responsabili di quell'attacco, il che tuttavia non tutela dal ripetersi di simili situazioni.

Valutare il rischio


Per poter valutare il rischio reale, occorre analizzare quali sono le condizioni di sicurezza con cui sono distribuiti e amministrati questi router. Vediamo innanzi tutto la teoria.

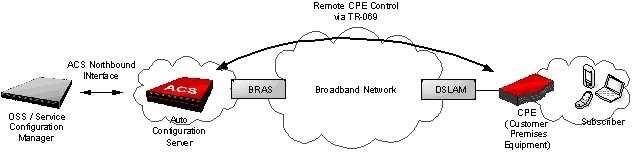
Genericamente, i router dei Provider sono installati e gestiti secondo questo schema:

[1]

Esiste cioè un'apposita infrastruttura del Provider, composta (con riferimento alla figura, da sinistra verso destra) di:
  1. interfaccia centralizzata per la definizione delle configurazioni
  2. server centralizzato per la distribuzione delle configurazioni e degli aggiornamenti
  3. collegamento in rete geografica verso i router installati presso i clienti
  4. molteplicità di router installati, e infine
  5. rete locale del cliente
In questo modo i Provider tengono sotto controllo e gestiscono i router installati presso i clienti, aggiornando se necessario le configurazioni.

L'anello più debole di questa catena è costituito dal collegamento in rete (c) fra i server del Provider e la miriade di router presso i clienti. Se tale connessione non è opportunamente protetta, può essere preda di malintenzionati (cracker), come appunto è accaduto in Germania nell'incidente citato sopra.

Il protocollo di comunicazione fra server e router è definito da alcuni standard, che purtroppo sembrano alquanto vulnerabili ad attacchi da parte di soggetti non autorizzati. 

Un fattore molto importante per la sicurezza di questa architettura è il tipo di connessione geografica (c) fra server e router: 
  • se tale rete ricade interamente sotto il controllo del Provider, allora il rischio di intrusione sui router è decisamente moderato e dipende dal livello di sicurezza di questa rete, che di fatto risulta interna alle infrastrutture del Provider stesso. 
  • se invece tale rete sfrutta o attraversa anche parzialmente la rete pubblica (internet) senza ulteriori protezioni (es: VPN), allora il rischio di intrusione diventa concreto e consistente.


Conclusioni


Che cosa può fare il cliente per scongiurare intrusioni come quelle descritte?

Praticamente niente, salvo chiedere informazioni al suo Provider circa il tipo di infrastruttura usata per la manutenzione del router.

Che cosa dovrebbero fare i Provider?

Assicurarsi che l'accesso ai propri router sia consentito soltanto alle proprie procedure di gestione (server ed eventualmente personale autorizzato), che non vi siano backdoor a bordo dei router (password di fabbrica o universalmente note) e infine che la connessione fra le loro strutture centrali e i router siano opportunamente schermate contro i tentativi di intrusione o spionaggio.

Eventualmente, modificare le modalità di accesso ai router per raggiungere questi obiettivi minimi di sicurezza.


Altri Riferimenti


Note:

[1] (immagine di: de:user:Sternagel - de:Datei:Remote CPE Controle via TR-069.jpg, CC BY-SA 3.0, https://commons.wikimedia.org/w/index.php?curid=9845264)


sabato 20 novembre 2010

BotNet

Una delle tecniche maggiormente utilizzate (e redditizie) per approfittare delle falle di sicurezza presenti su milioni di computer è indicata col termine "BotNet". In pratica si costruisce una rete ("net") di computer (detti "zombie") che rispondono supinamente ("bot", da "robot") a comandi impartiti da remoto, senza che l'utente "normale" dei suddetti computer si renda conto di ciò che sta succedendo.

Questo tipo di attacco alla sicurezza avviene in due fasi: prima si sfrutta un vulnerabilità, installando uno o più programmi nascosti che permettono a loro volta di caricare a bordo del computer colpito altro software (sempre in modalità difficilmente rilevabile); successivamente, uno (o più) dei programmi così caricati si pone "in ascolto" sulla rete, attendendo "ordini" da quelli che vengono chiamati "centri di comando" di quella particolare BotNet.

Le tecniche di comunicazione sono tutte basate sui protocolli IP (quelli su cui è basata Internet), ma possono variare, dal più "naif" (e facilmente riscontrabile) TCP, al più mimetizzabile UDP, fino a sfruttare canali IRC o altri meccanismi di comunicazione più sofisticati (stream "nascoste" nei protocolli peer-to-peer, encryption).

In questo modo, molte decine di migliaia di computer (specialmente desktop) diventano ignari complici di attacchi ben più importanti, condotti con la garanzia quasi completa dell'anonimato. Basta cercare il termine "botnet" per rendersi conto di che cosa stiamo parlando. Molto spesso chi costruisce queste BotNet le "affitta" o rivende ad altri, in cambio di soldi.

Come difendersi da questa vera e propria frode informatica? Come al solito, il primo passo è la prevenzione: installare e tenere aggiornato un buon prodotto antivirus, che comprenda anche tecniche "anti-rootkit" (i "rootkit" sono programmi che permettono di prendere il controllo del computer da remoto, senza che l'utilizzatore normale se ne accorga). Il secondo livello di difesa è costituito da periodici controlli e "scansioni", magari condotte utilizzando software diverso dal normale antivirus; è anche possibile effettuare scansioni "online", senza dover necessariamente installare altro software: in questo caso, accertarsi che il sito che propone tale servizio sia affidabile, altrimenti si corre il rischio di cadere... nella bocca del leone!

Infine, non si parlerà mai abbastanza dell'importanza del comportamento online degli utenti: tutti i vari tipi di software malevolo sono costruiti in modo da dover essere "pescati" in rete, e nessuno viene a cercare i vostri computer in maniera troppo nascosta. Gli allegati a messaggi email provenienti da fonti generiche o sconosciute (anche se talvolta mascherate da "grandi firme" del software) sono tutti sospetti e potenzialmente pericolosi. Altro software "miracoloso" consigliato in giro per la rete (vari "ottimizzatori" e simili) deve essere attentamente vagliato prima di poter essere installato e utilizzato sui propri computer. I supporti esterni rimovibili, infine, sono stati storicamente veicolo di gradi "infezioni" (si ricordino i floppy disk infetti da virus), e quindi chiavette USB, CD-ROM, DVD e simili contenenti "dati" (programmi, musica, video) possono risultare dannosi, anche all'insaputa di chi ce li fornisce: prima di usarli, sarebbe buona norma effettuare su di essi una scansione con gli strumenti sopra descritti, e prestare la massima attenzione ad eventuali segnalazioni dell'antivirus al momento in cui questi supporti esterni vengono inseriti nel computer.

Buona navigazione e... attenti a non finire nelle "reti" dei pirati informatici!

sabato 29 agosto 2009

Noiose abitudini

In questi giorni sono stato un po' "preso" da una serie di attività piuttosto "noiose", ma inevitabili, oltreché utili, fra cui la lettura del Report di Agosto di "MessageLabs Intelligence" (www.messagelabs.com).

Da cui si deduce che "morto un Papa, se ne fa un altro". Ossia, chiuso il Provider "Real Host" di Riga (Latvia), che ospitava i "control center" della Botnet chiamata "Cutwail", nel giro di due giorni la suddetta Botnet si è riorganizzata ed è come risorta dalle proprie ceneri. Senza contare che le altre Botnet sono ben vive e attive.

Anche sapere che oltre l'88% delle e-mail contiene "spam" (immondizia: come, non ve ne eravate accorti?), fa passare la voglia di aprire il client di posta elettronica.

Ogni 350 e-mail circa, qualcuno tenterà di farvi cliccare su un link che avrà conseguenze poco piacevoli per il vostro prezioso PC (un po' meno, se avete un MacIntosh).

I cosiddetti "social network" (Facebook, Twitter, ecc.) sono "luoghi" simpatici ma  pericolosi, quasi più delle discoteche. Ci si possono fare brutti incontri.

Per i dettagli: leggetevi il report :)