domenica 26 febbraio 2017

Ancora router

Abbiamo già parlato dei rischi legati ai Router che consentono le connessioni internet "da casa" (o dalle postazioni small business). Vedere per esempio questo post.

Partiamo dalla cronaca


Per approfondire l'argomento, ricordiamo innanzi tutto che genere di rischio comportano i router delle connessioni casalinghe forniti dai Provider di connettività.  

Un caso recente (novembre 2016) è l'attacco che ha colpito la rete in Germania, sia per le connessioni dati, che per quelle telefoniche (ricordiamo che la maggior parte delle "linee" telefoniche in Germania sono su tecnologia digitale, via internet). 

Dopo mesi di indagini, si è arrivati forse a individuare uno dei responsabili di quell'attacco, il che tuttavia non tutela dal ripetersi di simili situazioni.

Valutare il rischio


Per poter valutare il rischio reale, occorre analizzare quali sono le condizioni di sicurezza con cui sono distribuiti e amministrati questi router. Vediamo innanzi tutto la teoria.

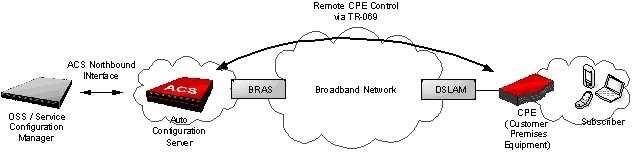
Genericamente, i router dei Provider sono installati e gestiti secondo questo schema:
[1]

Esiste cioè un'apposita infrastruttura del Provider, composta (con riferimento alla figura, da sinistra verso destra) di:
  1. interfaccia centralizzata per la definizione delle configurazioni
  2. server centralizzato per la distribuzione delle configurazioni e degli aggiornamenti
  3. collegamento in rete geografica verso i router installati presso i clienti
  4. molteplicità di router installati, e infine
  5. rete locale del cliente
In questo modo i Provider tengono sotto controllo e gestiscono i router installati presso i clienti, aggiornando se necessario le configurazioni.

L'anello più debole di questa catena è costituito dal collegamento in rete (c) fra i server del Provider e la miriade di router presso i clienti. Se tale connessione non è opportunamente protetta, può essere preda di malintenzionati (cracker), come appunto è accaduto in Germania nell'incidente citato sopra.

Il protocollo di comunicazione fra server e router è definito da alcuni standard, che purtroppo sembrano alquanto vulnerabili ad attacchi da parte di soggetti non autorizzati. 

Un fattore molto importante per la sicurezza di questa architettura è il tipo di connessione geografica (c) fra server e router: 
  • se tale rete ricade interamente sotto il controllo del Provider, allora il rischio di intrusione sui router è decisamente moderato e dipende dal livello di sicurezza di questa rete, che di fatto risulta interna alle infrastrutture del Provider stesso. 
  • se invece tale rete sfrutta o attraversa anche parzialmente la rete pubblica (internet) senza ulteriori protezioni (es: VPN), allora il rischio di intrusione diventa concreto e consistente.


Conclusioni


Che cosa può fare il cliente per scongiurare intrusioni come quelle descritte?

Praticamente niente, salvo chiedere informazioni al suo Provider circa il tipo di infrastruttura usata per la manutenzione del router.

Che cosa dovrebbero fare i Provider?

Assicurarsi che l'accesso ai propri router sia consentito soltanto alle proprie procedure di gestione (server ed eventualmente personale autorizzato), che non vi siano backdoor a bordo dei router (password di fabbrica o universalmente note) e infine che la connessione fra le loro strutture centrali e i router siano opportunamente schermate contro i tentativi di intrusione o spionaggio.

Eventualmente, modificare le modalità di accesso ai router per raggiungere questi obiettivi minimi di sicurezza.


Altri Riferimenti


Note:

[1] (immagine di: de:user:Sternagel - de:Datei:Remote CPE Controle via TR-069.jpg, CC BY-SA 3.0, https://commons.wikimedia.org/w/index.php?curid=9845264)


sabato 25 febbraio 2017

Il rischio corre sul Cloud

"Quello che non c'è, non si guasta": questo proverbiale adagio dei meccanici della Ferrari è sempre valido, anche quando si tratta di Sicurezza IT.

Alcuni servizi in rete sono diventati ormai pane quotidiano per chi con la rete internet ci lavora, e magari le affida business milionari. Questi servizi sono in genere molto utili, e consentono di avere buone funzionalità senza investire in infrastrutture private, che possono essere anche molto costose.

È il caso di quei servizi che offrono "acceleratori" di accesso ai siti web (tecnicamente si parla di "reverse proxy"), con capacità di allocazione dinamica, a seconda del traffico. Uno dei più famosi e maggiormente utilizzati è CloudFlare.

Il Problema


Perché ne parliamo? Accade che c'è stato un problema con questo servizio, più esattamente un "incident" di IT Security: a causa di un errore software (un bug!), questo servizio, in determinate circostanze, forniva agli utenti di un sito informazioni riguardanti un altro sito, magari appartenente a un cliente (azienda) completamente diverso, e ignaro del fatto. Si fa presto a immaginare che, una volta scoperta la falla, i soliti malintenzionati (crackers) potessero studiare come volgere la situazione a loro favore, e a danno di alcuni utenti del servizio (aziende e loro utenti).

Per chi volesse approfondire (sapendo leggere un po' di inglese) il dettaglio è in questo Incident Report pubblicato dalla stessa società Cloudflare.

Come riportato nel Report, i tecnici sono corsi prontamente ai ripari e sono riusciti a "mitigare" gli effetti negativi in appena 47 minuti, chiudendo completamente la falla complessivamente in 7 ore. Per chi lavora nello sviluppo e manutenzione IT questi sono tempi straordinariamente brevi (per avere una correzione di un bug software normalmente passano settimane o mesi), mentre nel caso di un incident di IT Security sono tempi non eccezionali ma accettabili, soprattutto tenendo conto che la falla non era nota (ai famosi crackers) e quindi era praticamente innocua.

Conseguenze per gli utenti


Per la maggior parte degli utenti di servizi online delle aziende indirettamente colpite (cioè quelle che fanno uso dei servizi Cloudflare), si tratta di cambiare le credenziali di accesso (password o altro), specie quelle memorizzate per comodità su vari dispositivi (smartphone, PC, ecc). Discorso analogo, anche se tecnicamente più complesso, per le credenziali di autenticazione fra server che collaborano alla fornitura di servizi online.

Per quanto riguarda eventuali altri dati che possono essere stati esposti a chi non era autorizzato a leggerli, considerato il breve lasso di tempo e la sostanziale "oscurità" del malfunzionamento, si ritiene che non ci sia stato il tempo materiale per approfittarne (exploit).

Conclusioni


Come sempre ripetiamo, non esiste sicurezza assoluta e, al crescere della complessità delle architetture IT, il rischio cresce in maniera non lineare.

L'importante è disporre (come in questo caso) di un'organizzazione pronta ed efficiente, in grado di ridurre al minimo il danno in caso di incident.

Come dire: qualche bue è scappato, ma la porta della stalla stavolta è stata chiusa prima che fuggissero tutti i buoi.

mercoledì 22 febbraio 2017

Spionaggio "senza rete"

Siamo abituati a pensare che, al giorno d'oggi, tutti i malware, e in particolare quelli che rubano dati e informazioni da un computer, agiscano via rete.

Anche se questo è vero nella maggior parte dei casi, e isolare un computer infetto o infettabile dalla rete internet è una buona misura di sicurezza, ci sono casi in cui non è sufficiente. Si tratta di casi un po' estremi, ma vale la pena citare il più recente.

Il caso


Esperti di una università israeliana hanno dimostrato che è possibile "rubare" dati da un computer completamente scollegato da internet, solo sfruttando il led che normalmente segnala l'attività dei dischi del computer.

Naturalmente, è necessario che il computer venga infettato da un apposito "trojan" che costituisce l'agente "spione" della nostra storia di spionaggio, ma tutto il resto avviene in maniera abbondantemente trasparente per l'ignaro utente del computer stesso.

Dettagli


Nella dimostrazione di cui stiamo parlando, il "troian" legge le informazioni sensibili che è programmato per rilevare (password, chiavi di cifratura, dati sensibili) e le trasmette modulando l'accensione del led di attività del disco fino a 4000 volte al secondo, risultando quindi invisibile all'occhio umano. A distanza ottica opportuna viene posizionato un sensore/rilevatore che registra otticamente l'attività di quel led: nella dimostrazione in questione è stato usato un drone con una telecamera fuori da una finestra della stanza in cui si trovava il computer vittima dell'azione di spionaggio, ma non è difficile immaginare altre più sofisticate applicazioni.

Conclusioni


Naturalmente, come abbiamo detto all'inizio, questo è un caso estremo, e non ci deve indurre a tralasciare le normali precauzioni di sicurezza sui dispositivi e computer privati e aziendali.

Nei casi in cui invece su qualche computer siano custoditi o elaborati (anche in transito) dati di estrema importanza, sui quali si richiede una confidenzialità e segretezza quasi assoluta, sarà il caso di adottare alcune misure supplementari, come quelle indicate

  • evitare qualsiasi contatto con device esterni, non solo la rete Internet, anche la rete interna e device come chiavette USB o altri supporti rimovibili, che potrebbero essere fonte di infezione
  • installare questi computer in ambienti controllati e protetti, sia dal punto di vista dell'accesso di personale, sia dal punto di vista ambientale (locale senza finestre e opportunamente schermato da onde radio e in più generale elettromagnetiche)
  • rimuovere o disattivare tutti gli indicatori ottici e acustici di attività del computer (senza smontare niente, i led si possono coprire con un nastro nero)
  • disattivare tutti i dispositivi non necessari (es: microfoni, altoparlanti e webcam, anche queste ultime possono essere "accecate" con un pezzo di nastro nero)

Riferimenti


L'articolo che riporta la ricerca israeliana è il seguente: https://www.wired.com/2017/02/malware-sends-stolen-data-drone-just-pcs-blinking-led/

domenica 19 febbraio 2017

Furto di identità

Uno dei pericoli nell'uso delle tecnologie informatiche soprattutto online è il furto di identità, cioè la sottrazione di credenziali atte a identificare utenti di servizi informatici e il loro uso per impersonare il legittimo proprietario di queste identità.

Esempi di furti di identità e loro utilizzo


In ordine di pericolosità crescente, dal più innocuo al più dannoso.
  • username e password di accesso a Social Network:
    • usati per impersonare il soggetto colpito, scrivendo messaggi o commenti considerati autentici all'insaputa della vittima, solitamente a scopo diffamatorio
  • password dell'account email: 
    • usata per inviare messaggi ai contatti della rubrica, 
    • usata per inviare messaggi spam
  • password di accesso a servizi di Home Banking:
    • usata per truffe a carattere economico, sottrazione di denaro dal conto corrente della vittima
  • numero e codici operativi della Carta di credito:
    • usata per truffe a carattere economico, acquisti illeciti a spese della vittima

Possibili contromisure preventive

  • per servizi online protetti solo da username/password (Email, Home Banking) e la Carta di credito:
    • attivare se possibile l'autenticazione a due fattori, esempio:
      • one time password tramite messaggio sul cellulare
      • autenticazione tramite token o certificato digitale
      • autenticazione biometrica (impronte digitali, iride)
    • attivare se possibile notifiche degli accessi tramite messaggi sul cellulare
    • non utilizzare questi servizi in caso di connessione WiFi pubblica o semi-pubblica (es. bar, ristoranti, biblioteche), su computer pubblici o condivisi (es. biblioteche, ambienti lavorativi) o comunque in situazioni in cui il rischio di sniffing del traffico da parte di altri utenti è solitamente molto alto
  • in ogni caso:
    • impostare password non facilmente vulnerabili
    • non comunicare mai le password, né direttamente (tramite messaggi) né indirettamente (lasciandole scritte in giro)
    • usare password diverse fra loro per i servizi più importanti, e soprattutto diverse da quelle usate su social network e altri servizi di minore importanza
    • non memorizzare le password su servizi in cloud (es. Dropbox, Box e simili)
    • digitare username/password solo su pagine web munite del contrassegno https (solitamente un lucchetto verde)
    • cambiare periodicamente le password

Possibili azioni in caso di violazione dell'identità


  • disattivare immediatamente l'accesso alla risorsa, esempio:
    • comunicare alla banca la violazione, disconoscere le operazioni illecite e far bloccare ulteriori accessi, fino a risoluzione del caso

  • denunciare il fatto alle Autorità di Polizia, anche allo scopo di recuperare le somme eventualmente oggetto di frode

  • in ogni caso, cambiare le password e le altre credenziali di accesso

  • comunicare alle altre potenziali vittime l'accaduto, in modo che possano prendere le opportune misure preventive e correttive

Risorse e riferimenti


  • programmi per il controllo delle password


    • Esistono molti programmi per la misurazione della robustezza di una password. Questo strumento online ne è un esempio. Non sottoponete mai le vostre password a siti online, usate questi siti per capire se alcune varianti delle vostre password sono deboli. 

  • programmi per la generazione di password "sicure"

    •  Questa è una pagina di Norton (quello dell'antivirus):


  • autenticazione a più fattori


  • autenticazione biometrica


  • numero verde per blocco bancomat o carta di credito


  • numero per comunicazioni di sicurezza alla propria banca


giovedì 16 febbraio 2017

WiFi: comodità e rischi. Come proteggersi

Connessione WiFi: c'era una volta la connessione cablata, e c'è ancora, ma normalmente non si usa più per gli apparecchi end-user (computer personali, smartphone, tablet). Risulta molto comodo connettersi utilizzando reti WiFi. Analizzeremo le più importanti aree di rischio e le relative contromisure utili per raggiungere una maggiore sicurezza nell'uso del WiFi.

Router casalingo fornito dal provider


Quando stipuliamo un contratto di fornitura per l'accesso Internet "fisso", normalmente il Provider ci fornisce un suo apparato (denominato "router", anche se svolge altre funzioni), collegato da un lato alla rete esterna (telefonica o fibra) e avente diverse opzioni di collegamento interno: un certo numero di "porte" per le connessioni cablate e due o più antennine per le connessioni WiFi.

  • Protocollo e Password di cifratura WiFi: la connessione WiFi fra gli apparecchi dell'utente e il "router" avviene secondo un ben definito protocollo di comunicazione (IEEE 802.11 e sue varianti) e di cifratura (es: WPA2) e utilizzando una password impostata dal Provider (e riportata in un'etichetta sul "router"). Per potersi connettere, è necessario impostare questa password su ciascun apparecchio dell'utente (le procedure variano a seconda che si tratti di computer, smartphone, tablet e sono diverse per ogni sistema operativo e sue versioni). Se sono "visibili" altre reti WiFi sugli apparecchi dell'utente, si consiglia di disabilitare l'accesso (accidentale) a queste reti, lasciando soltanto la rete relativa al "router". Opzionalmente, è possibile cambiare la password predefinita dal Provider, che potrebbe essere nota a soggetti malintenzionati

Access point casalingo installato dall'utente


A volte si rende necessario estendere la rete WiFi così come fornita dal Provider, oppure il contratto non prevede la fornitura del "router". In questi casi, l'utente installerà un proprio Access Point, che potrebbe avere anche funzioni di Router.

  • Protocollo e Password di cifratura WiFi: la connessione WiFi fra gli apparecchi dell'utente e l'Access Point privato avviene secondo un ben definito protocollo di comunicazione (IEEE 802.11 e sue varianti) e di cifratura (es: WPA2) e utilizzando in questo caso una password impostata dall'utente. Per potersi connettere, è necessario impostare questa password su ciascun apparecchio dell'utente (le procedure variano a seconda che si tratti di computer, smartphone, tablet e sono diverse per ogni sistema operativo e sue versioni). Se sono "visibili" altre reti WiFi sugli apparecchi dell'utente, si consiglia di disabilitare l'accesso (accidentale) a queste reti, lasciando soltanto la rete relativa al "router". Si consiglia di utilizzare un protocollo sicuro e una password lunga e complessa, per evitare accessi non autorizzati da parte di soggetti malintenzionati

 Access point pubblico protetto da password


Molto spesso nei locali pubblici, bar, ristoranti, alcuni treni, si trovano Access Point che consentono la connessione: normalmente, è necessaria una password, che viene fornita a richiesta dal gestore del locale, o in alcuni (pessimi) casi si trova scritta nel locale stesso. Naturalmente sarà necessario impostare questa password sull'apparecchio dell'utente (smartphone, tablet) in corrispondenza della rete WiFi in questione (non modificando la password del WiFi casalingo!). È importante ricordare che tutti i dati che transitano su questa rete WiFi sono facilmente visibili dagli altri utenti della stessa rete: si consiglia perciò di non effettuare accessi a siti di Home Banking e di non utilizzare Carte di credito, né trasmettere altre informazioni sensibili. La consultazione di notizie online non è critica in queste situazioni, mentre l'uso di email o servizi di messaggistica espone le credenziali di accesso di tali servizi, aumentando il rischio di frodi informatiche o (nei casi peggiori) furto di identità telematica.

Access point pubblico non protetto


In alcuni luoghi pubblici, piazze, stazioni ferroviarie o centri commerciali si trovano Access Point che consentono la connessione senza password (di solito dopo aver visionato e accettato una pagina di Condizioni d'uso). Valgono tutte le considerazioni fatte al punto precedente, ossia:

  • tutti i dati che transitano su questa rete WiFi sono facilmente visibili dagli altri utenti della stessa rete

  • non effettuare accessi a siti di Home Banking

  • non utilizzare Carte di credito, né trasmettere altre informazioni sensibili

  • l'uso di email o servizi di messaggistica espone le credenziali di accesso di tali servizi, aumentando il rischio di frodi informatiche o (nei casi peggiori) furto di identità telematica

Conclusioni


L'uso della connessione WiFI è molto comodo e perciò molto diffuso, ma bisogna sempre fare attenzione al contesto tecnologico in cui ci si trova ad agire: in alcuni casi è più facile proteggersi e individuare eventuali malintenzionati, in altri casi è addirittura impossibile.

Riferimenti esterni